Gian lận tín dụng – Ngành công nghiệp “đánh cắp tiền” trong cuộc cách mạng công nghiệp 4.0
Giao dịch điện tử, thanh toán không dùng tiền mặt mở ra nhiều cơ hội kinh doanh mới và mang lại sự tiện lợi, tính minh bạch trong thanh toán cho các cá nhân, tổ chức. Tuy nhiên, sự phát triển của giao dịch điện tử cũng kéo theo sự gia tăng nguy cơ mất an toàn thanh toán, gian lận, lừa đảo tài chính đối với người dùng. Điều này cũng đồng nghĩa, an ninh thanh toán sẽ là bài toán mà các Ngân hàng và tổ chức Tài chính cần giải quyết nếu muốn thu hút và giữ chân khách hàng. Theo thống kê của Vụ thanh toán – Ngân hàng Nhà nước, hiện nay, Việt Nam có khoảng 45 triệu tài khoản cá nhân, tương đương với một nửa dân số. Về thanh toán điện tử qua Internet, điện thoại di động, đến ngày 31/3/2019, giao dịch tài chính qua kênh Internet tăng 68,8% về số lượng và 13,4% về giá trị so với cùng kỳ năm 2018, giao dịch tài chính được thực hiện trên điện thoại di động tăng 97,7% về số lượng và 232,3% về giá trị so với cùng kỳ năm 2018. Thanh toán điện tử, đặc biệt là thanh toán trên các nền tảng di động đang có những bước phát triển mạnh mẽ. Tuy nhiên, cùng với đó là sự gia tăng về số lượng những vụ việc liên quan đến an ninh thanh toán, gian lận tài khoản tín dụng, lừa đảo tài chính. Công nghệ 5G và các công nghệ 4.0 giúp tạo ra thế giới siêu kết nối nhưng cũng là nhân tố hình thành nên ngành công nghiệp “đánh cắp tiền” trị giá đến hàng tỷ USD. Tại Việt Nam, những năm qua đã chứng kiến hàng loạt vụ mất cắp tài khoản tiết kiệm, tài khoản ngân hàng của người dùng do gian lận nội bộ, mất cắp thông tin khách hàng, bị hacker tấn công vào hệ thống bảo mật của ngân hàng,… Đặc biệt, có những vụ việc, đối tượng lừa đảo giả mạo ngân hàng thực hiện 18 giao dịch, lấy cắp gần nửa tỷ đồng từ tài khoản của khách hàng chỉ trong 2 phút. Nhân viên ngân hàng lợi dụng những lỗ hổng trong hệ thống quản lý, cấu kết rút ruột tài khoản tiết kiệm với số tiền lên đến hàng trăm tỷ đồng hoặc bán thông tin khách hàng cho các đối tượng lừa đảo. Nhiều người dùng phản ánh về việc bị mất tiền trong thẻ tín dụng vô cớ dù không phát sinh giao dịch do sự cố trong hệ thống bảo mật của ngân hàng. Trong thời gian qua cũng liên tiếp xảy ra những vụ tin tặc tấn công vào hệ thống ngân hàng, đánh cắp và công khai dữ liệu ngân hàng trên Internet của hàng triệu khách hàng. Đáng chú ý là tất cả các trường thông tin bị rò rỉ đều ở dạng text và không được mã hóa. Những vụ việc trên không chỉ xảy ra ở những ngân hàng nhỏ mà cả trong các hệ thông ngân hàng lớn, đang sở hữu hàng ngàn khách hàng thường xuyên. Nguyên nhân chính trong lừa đảo tín dụng được xác định đến từ hệ thống bảo mật của ngân hàng. Các ngân hàng chưa thực sự sẵn sàng đầu tư đúng mức cho vấn đề bảo mật, nâng cấp hệ thống an ninh, phần mềm. Một số đơn vị vẫn sử dụng những phương thức tạo mã OTP đơn giản, thiếu yếu tố ngẫu nhiên và tính bảo mật khiến hacker dễ dàng bẻ khóa và tấn công vào hệ thống. Theo đó, việc triển khai xây dựng hệ thống xác thực mạnh mẽ như xác thực điện tử, ký số bảo mật sẽ là nhân tố thay đổi cuộc chơi trong xu hướng chuyển đổi số ngành Ngân hàng, giúp nâng cao uy tín và thu hút khách hàng. Ông Hoàng Nguyên Vân – Chuyên gia về xác thực, ký số điện tử nhấn mạnh đến tầm quan trọng của xác thực, ký số và định danh điện tử: “Ngành Ngân hàng luôn là ngành dẫn đầu về ứng dụng công nghệ thông tin trong các hoạt động kinh doanh cùng với tính phức tạp của hoạt động tài chính thì vấn đề bảo mật và an toàn thông tin mang tính sống còn. Sự cố về an toàn thông tin gần đây gây thiệt hại nặng nề về mặt tài chính và uy tín của các ngân hàng. Để thiết lập niềm tin trong các giao dịch điện tử giữa các cá nhân và tổ chức, Liên minh Châu Âu đã đưa ra những quy định, tiêu chuẩn kỹ thuật cũng như khung pháp lý khắt khe về quy định bảo vệ dữ liệu chung, dịch vụ thanh toán điện tử, định danh điện tử, ký số bảo mật, dịch vụ tin cậy như eIDAS, GDPR, PSD2, 3D Secure. Định danh số, ký giao dịch, xác thực sử dụng chữ ký số đáp ứng tiêu chuẩn bảo mật là yêu cầu tiên quyết nhằm đảm bảo an ninh thanh toán, giá trị pháp lý của giao dịch điện tử ngành Ngân hàng.” Đặc biệt, trong xu thế toàn cầu về công nghệ và pháp lý cho ký số, xác thực điện tử, dịch vụ ký số từ xa, ký số trên nền tảng di động sẽ là tương lai ngành Ngân hàng. “Khi xây dựng Ngân hàng số cũng như công dân điện tử, dịch vụ công điện tử xuyên biên giới (cross-border), Liên minh châu Âu đều bắt buộc triển khai định danh số, ký số, xác thực mạnh 2FA và các dịch vụ tin cậy trên nền tảng di động tuân thủ quy định eIDAS/PSD2. Việc này giúp nâng cao tính bảo mật nhờ cải thiện sự bất tiện của các thiết bị lưu khóa thông thường
HSM của nCipher được cấp Chứng nhận CC EAL4+, tuân thủ eIDAS Protection Profile EN 419 221-5 cho ký số di động, ký số từ xa

nCipher Security, công ty con của Entrust Datacard và là nhà cung cấp các giải pháp công nghệ xác thực tin cậy và bảo mật thanh toán hàng đầu thế giới đã chính thức thông báo sản phẩm nShield® XC (HSM) của họ đã đạt chứng nhận tiêu chuẩn CC EAL4 + và đáp ứng các yêu cầu của Quy định về định danh điện tử và các dịch vụ tin cậy cho giao dịch điện tử của Liên minh Châu Âu – eIDAS. nCipher nShield® XC (thiết bị phần cứng mã hóa HSM) đạt Chứng nhận tiêu chuẩn CC EAL4+, tuân thủ tiêu chuẩn eIDAS Protection Profile EN 419 221-5 Ông Peter Galvin – Phó Chủ tịch Ban chiến lược, Công ty nCipher Security khẳng định: “Với việc đạt Chứng nhận CC EAL4+ đã khẳng định, chúng tôi đang làm chủ tiêu chuẩn công nghệ và kinh nghiệm thực tiễn, cũng như thể hiện sự nỗ lực trong cam kết đạt được những tiêu chuẩn bảo mật và tính tuân thủ cao nhất đối với khách hàng”. “Chứng nhận CC EAL4+ được đánh giá độc lập đối với từng thuộc tính bảo mật của sản phẩm nShield XC HSM. Thông qua việc đáp ứng các tiêu chuẩn này, các cơ quan, tổ chức Tài chính – Ngân hàng, Lĩnh vực công, Y tế, Giáo dục và Doanh nghiệp triển khai thiết bị nCipher HSM đều có thể an tâm rằng họ đang ứng dụng những giải pháp an ninh, bảo mật bậc nhất hiện nay.” – Ông nhấn mạnh. EAL4+ (Evalueation Assurance Level 4+) là mức độ đánh giá các tiêu chuẩn bảo mật khi xem xét thiết kế của một sản phẩm, phương pháp phát triển phần mềm và các cơ chế an ninh. Có thể nói CC EAL4+ là mức cao nhất được công nhận cho HSM theo các Thoả thuận công nhận Tiêu chuẩn chung (CCRA) của 31 quốc gia. Thiết bị HSM là một thành phần quan trọng trong việc triển khai các dịch vụ định danh điện tử, ký số bảo mật. Với chứng nhận CC EAL4+ này và chứng nhận tuân thủ tiêu chuẩn eIDAS PP EN 419 221-5, các nhà cung cấp dịch vụ ký số, đóng dấu thời gian có thể sử dụng thiết bị nShield HSM của nCipher như là một phần trong các giải pháp tuân thủ eIDAS cho các dịch vụ ký số di động, ký số từ xa, định danh điện tử,… Việc tuân thủ eIDAS là bắt buộc ở Liên minh châu Âu và được nhiều quốc gia khác trên thế giới áp dụng cho các dịch vụ số trên mọi lĩnh vực từ dịch vụ công, Tài chính – Ngân hàng, Viễn thông, Giáo dục, Y tế… eIDAS có thể được ứng dụng trong tất cả các dịch vụ xuyên biên giới hoặc bất kỳ khi nào tổ chức, doanh nghiệp muốn đảm bảo giá trị pháp lý của chữ ký điện tử. SAVIS cung cấp trọn gói hệ giải pháp nCipher HSM Tại Việt Nam, SAVIS/TrustCA là đối tác cấp cao đầu tiên của nCipher. Hiện tại, SAVIS/TrustCA cung cấp hệ giải pháp từ nCipher HSM trọn gói cho hạ tầng khóa công khai PKI, xác thực, mã hóa điện tử đến giải pháp ký số trên di động Mobile Signing, ký số từ xa Remote Signing, đi kèm với đó là các giải pháp phần mềm về ký số, định danh điện tử, vốn là thế mạnh của SAVIS/TrustCA như: SAVIS Mobile Signing, SAVIS Mobile ID, TrustCA Cloud HSM, SAVIS Signing Server và Dịch vụ Chứng thực chữ ký số công cộng TrustCA cho các cá nhân, tổ chức, tuân thủ quy định eIDAS của Liên minh châu Âu – EU. Trên nền tảng công nghệ và kinh nghiệm hoạt động 15 năm trong lĩnh vực công nghệ thông tin, SAVIS/TrustCA trở thành đơn vị thứ 10 được cấp phép cung cấp Dịch vụ Chứng thư số công cộng với thương hiệu TrustCA và hiện là đơn vị cung cấp Chứng thư số SHA-256 cho các cá nhân, tổ chức. Sự bắt tay giữa SAVIS và nCipher sẽ mang đến tính toàn vẹn và bảo mật toàn diện đối với các ứng dụng và hệ thống thông tin quan trọng của khách hàng, đảm bảo đáp ứng cao nhất các quy định về an toàn, bảo mật thông tin của Việt Nam và thế giới. Về Chứng nhận tiêu chuẩn Common Criteria Chứng nhận tiêu chuẩn Common Criteria (CC) được phát triển để thống nhất và thay thế các chương trình chứng nhận bảo mật cấp quốc gia từ một số quốc gia khác nhau, bao gồm Mỹ, Canada, Đức, Anh, Pháp, Úc và New Zealand… Các giải pháp đạt chứng nhận CC là yêu cầu của chính phủ và doanh nghiệp trên toàn thế giới nhằm bảo vệ cơ sở hạ tầng quan trọng. Chứng nhận CC thường là điều kiện tiên quyết cho chữ ký số đạt tiêu chuẩn theo luật chữ ký số của Liên minh Châu Âu. Theo Chứng nhận CC, một sản phẩm sẽ được đánh giá theo một trong bảy mức đảm bảo đánh giá cụ thể (EALs). nCipher nShield Connect, nShield Connect +, nShield Solo, nShield Solo + và nShield Solo XC và nShield Connect XC của nCipher đều đã được chứng nhận CC EAL4 +, đảm bảo mức độ bảo mật tối đa đối với các giải pháp mã hóa. Về eIDAS Quy định về định danh điện tử và các dịch vụ tin cậy cho giao dịch điện tử của Liên minh Châu Âu – eIDAS được tạo ra để thiết lập niềm tin trong các giao dịch điện tử giữa các cá nhân, tổ chức và các tổ chức chính phủ trên khắp các quốc gia thành viên của Liên minh châu Âu. Theo eIDAS, công dân và doanh nghiệp có thể sử dụng các chương trình nhận dạng điện tử
SAVIS trở thành đối tác cấp cao đầu tiên của nCipher tại Việt Nam
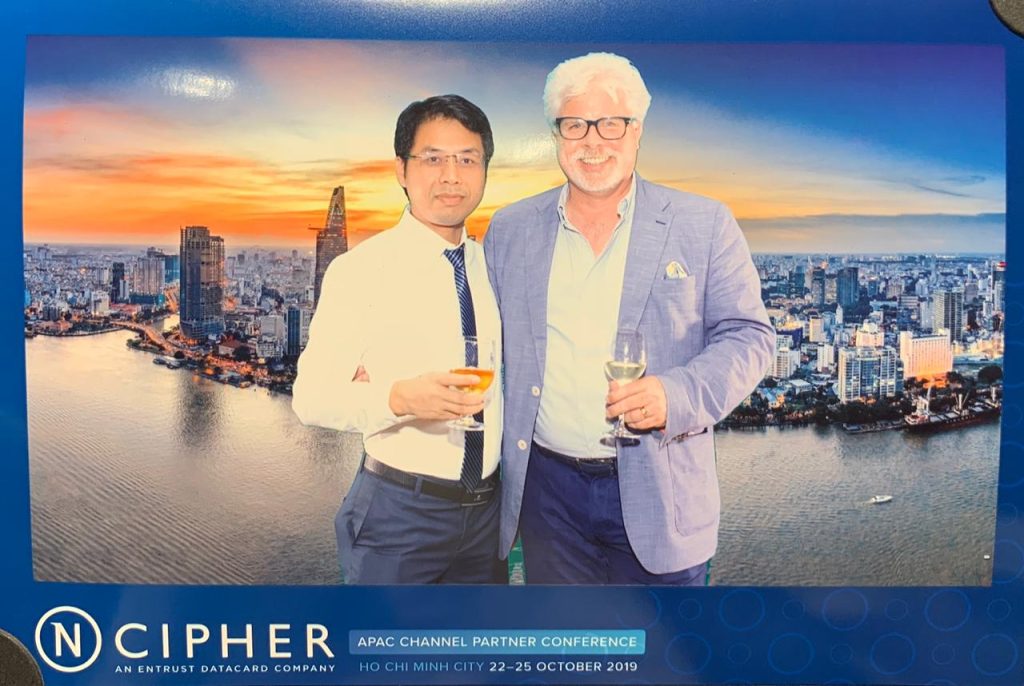
Sự kiện nCipher APAC Channel Partner Conference được tổ chức vào ngày 22 – 25/10/2019 tại thành phố Hồ Chí Minh, có sự tham gia của những đối tác quan trọng nhất với nCipher tại khu vực Châu Á – Thái Bình Dương. SAVIS tham dự sự kiện với tư cách là đối tác cấp cao đầu tiên của nCipher tại Việt Nam. nCipher là công ty dẫn đầu trên thị trường về cung cấp thiết bị lưu khóa bảo mật và mã hóa phần cứng (HSM), là công ty con của của Entrust Datacard – nhà cung cấp các giải pháp công nghệ xác thực tin cậy và bảo mật thanh toán hàng đầu thế giới. nCipher hiện có hơn 400 đối tác trên toàn cầu và đặt văn phòng đối tác tại hơn 94 quốc gia. nCipher APAC Channel Partner Conference là hội nghị đối tác lĩnh vực bảo mật thường niên khu vực Châu Á – Thái Bình Dương. Năm 2019, nCipher lần đầu tiên tổ chức hội nghị này tại thành phố Hồ Chí Minh vào ngày 22 – 25/10/2019. Hội nghị quy tụ những đối tác hàng đầu của nCipher trong khu vực. SAVIS tham gia sự kiện không chỉ với tư cách là đối tác cấp cao đầu tiên tại Việt Nam của nCipher mà còn là đối tác của Entrust Datacard về cung cấp hệ thống giải pháp hạ tầng khóa công khai PKI, cung cấp giải pháp Mobile ID/Mobile Signing/Remote Signing theo tiêu chuẩn eIDAS của SAFELAYER – công ty con của EntrustData Card tại Việt Nam. Tại đây, ông Hoàng Nguyên Vân đã chia sẻ và đề xuất hướng cải tiến, phát triển sản phẩm – giải pháp đối với nCipher xuất phát từ những nghiên cứu về nhu cầu khách hàng và hành lang pháp lý của Việt Nam. Ông cũng mong muốn nCipher sớm xây dựng Trung tâm đào tạo tại Việt Nam nhằm giúp đối tác, khách hàng có cơ hội được đào tạo, cập nhật về sản phẩm, công nghệ nhanh chóng, thường xuyên và dễ dàng hơn. Ông Hoàng Nguyên Vân – Tổng Giám đốc SAVIS cùng ông Peter Carlisle – Phó Chủ tịch phụ trách kinh doanh toàn cầu của nCipher Security SAVIS hiện đang hợp tác với nCipher cung cấp các sản phẩm như nShield Connect, nShield Solo, nShield Edge, nShield Cloud và các giải pháp cho ký số Code Signing, TimeStamp Signing toàn diện trên tất cả dịch vụ, ứng dụng số như: Blockchain, Thanh toán điện tử, POS, ví điện tử, hóa đơn điện tử, ký điện tử, ký số từ xa, ký số di động, tài liệu điện tử, mã hóa dữ liệu,… Các giải pháp quan trọng trong chuyển đổi số tại Việt Nam, bao gồm: Hóa đơn điện tử Go Invoice, Giải pháp số hóa, lưu trữ điện tử trên nền tảng Big Data – SAVIS e-Archive, Giải pháp tự động hóa quy trình và quản lý tài liệu số SAVIS BPM Paperless, Hệ giải pháp Chính phủ số SAVIS Digital Gov 2.0 cũng như giải pháp Managed CA xây dựng trên nền tảng HSM, đã và đang được SAVIS triển khai thành công cho các khách hàng lớn thuộc các lĩnh vực Chính phủ số, Doanh nghiệp số, Truyền hình số, Ngân hàng số, Y tế điện tử, Viễn thông, IoT, Thành phố thông minh. Trong xu hướng số hóa mạnh mẽ hiện nay, nhu cầu về những giải pháp bảo mật dữ liệu ngày càng tăng xuất phát từ các quy định bảo mật dữ liệu khắt khe trên toàn thế giới như Quy định bảo vệ dữ liệu chung (GDPR) hay quy định ký số bảo mật và dịch vụ tin cậy (eIDAS) của Liên minh châu Âu EU. Trở thành đối tác cấp cao của một đơn vị cung cấp hệ thống mô-đun bảo mật phần cứng (HSM) hàng đầu thế giới như nCipher được đánh giá là bước đi tiên phong của SAVIS. Sự hợp tác giữa SAVIS và nCipher sẽ mang đến tính toàn vẹn và bảo mật toàn diện đối với các ứng dụng và hệ thống thông tin quan trọng của khách hàng, đảm bảo đáp ứng cao nhất các quy định về an toàn, bảo mật thông tin của Việt Nam và thế giới.
SAVIS chào mừng Ngày Phụ nữ Việt Nam 20/10
Giải bóng đá SAVIS Open 2019 chuẩn bị khởi tranh
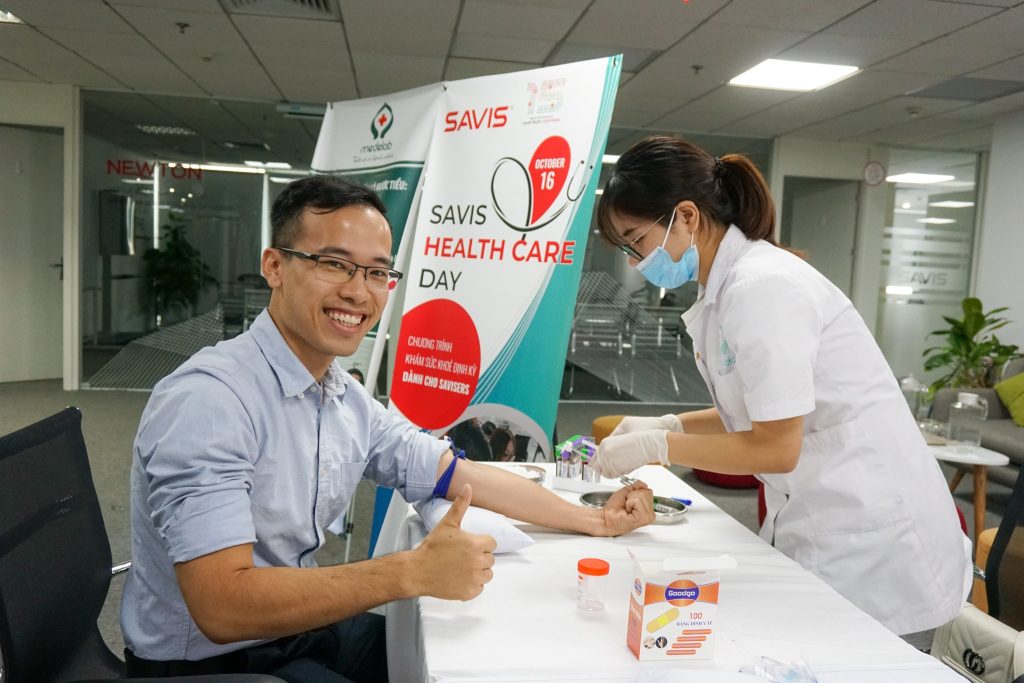
“SAVIS Healthcare Day 2019” – SAVIS tổ chức Chương trình khám sức khỏe định kỳ
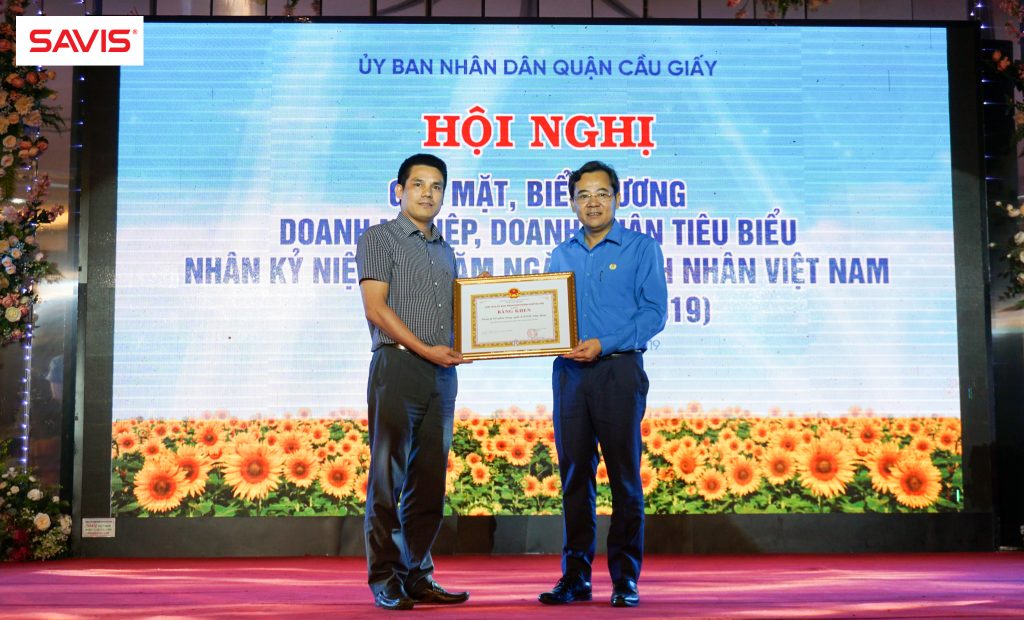
SAVIS lần thứ ba nhận Bằng khen của Chủ tịch UBND thành phố Hà Nội
Khai trương Nền tảng chia sẻ, tích hợp dùng chung cấp tỉnh – LGSP và Cổng dịch vụ công trực tuyến tỉnh Hải Dương
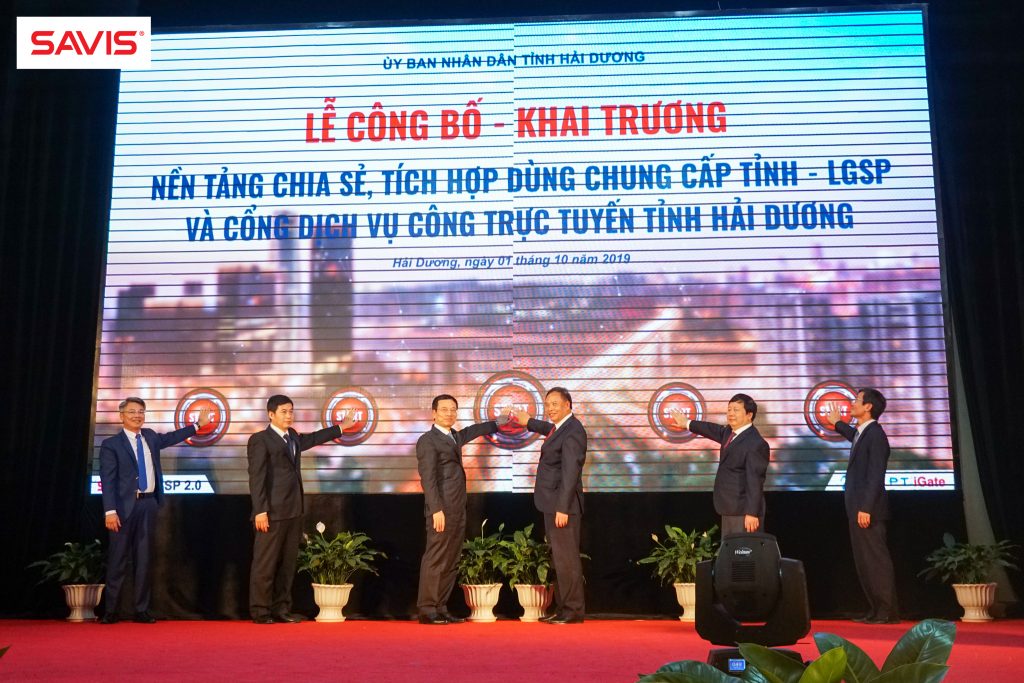
Chiều ngày 01/10, Ủy ban Nhân dân tỉnh Hải Dương đã tổ chức Lễ Công Bố – Khai trương “Nền tảng chia sẻ, tích hợp dùng chung cấp tỉnh – LGSP và Cổng dịch vụ công trực tuyến tỉnh Hải Dương”. Trong đó, SAVIS là đơn vị trực tiếp triển khai, xây dựng và đưa Nền tảng LGSP tỉnh Hải Dương vào khai thác chính thức. Lễ Công bố – Khai trương “Nền tảng chia sẻ, tích hợp dùng chung cấp tỉnh – LGSP và Cổng dịch vụ công trực tuyến tỉnh Hải Dương” có sự tham gia của đồng chí Nguyễn Mạnh Hùng – Phó Trưởng Ban Tuyên giáo Trung ương, Bộ trưởng Bộ Thông tin và Truyền thông; đồng chí Nguyễn Mạnh Hiển, Bí thư Tỉnh ủy, Chủ tịch HĐND tỉnh Hải Dương; đồng chí Nguyễn Dương Thái, Phó Bí thư Tỉnh ủy, Chủ tịch UBND tỉnh, Trưởng Đoàn Đại biểu Quốc hội tỉnh Hải Dương cùng các đồng chí lãnh đạo Bộ, Ban, Ngành và đại diện các cơ quan tỉnh Hải Dương. Việc chủ động tham gia cuộc cách mạng công nghiệp lần thứ tư và công tác hiện đại hóa hành chính, đẩy mạnh ứng dụng công nghệ thông tin – truyền thông, trọng tâm là ứng dụng dịch vụ công trực tuyến mức độ 3, mức độ 4 trong hoạt động của cơ quan hành chính nhà nước, xây dựng chính quyền điện tử, chính phủ số, tạo đà phát triển nền kinh tế số được Bộ Chính trị, Chính phủ đặc biệt nhấn mạnh trong các Nghị quyết số 17/NQ-CP ngày 07/03/2019 của Chính Phủ về Một số nhiệm vụ, giải pháp trọng tâm phát triển Chính phủ điện tử giai đoạn 2019 – 2020, định hướng đến 2025 và Nghị quyết số 52-NQ/TW ngày 27/9/2019 của Bộ Chính trị về Một số chủ trương, chính sách chủ động tham gia cuộc cách mạng công nghiệp lần thứ tư. Thực hiện chủ trương của Trung ương, UBND tỉnh Hải Dương đã ban hành Quyết định số 1843/QĐ-UBND ngày 11/6/2018 về phê duyệt Kiến trúc Chính quyền điện tử tỉnh Hải Dương, giao Sở Thông tin và Truyền thông chủ trì, phối hợp cùng các đơn vị có liên quan thực hiện nhiệm vụ xây dựng Kiến trúc Chính quyền điện tử tỉnh theo từng giai đoạn. Trong đó, giai đoạn 2018 – 2019, tỉnh Hải Dương tập trung nâng cấp Cổng thông tin điện tử tỉnh, xây dựng Nền tảng chia sẻ, tích hợp dùng chung cấp tỉnh và Cổng dịch vụ công trực tuyến. Nền tảng chia sẻ, tích hợp dùng chung cấp tỉnh – SAVIS LGSP 2.0 do đội ngũ SAVIS trực tiếp xây dựng, phát triển. Đây là hệ thống nền tảng lõi trong Khung Kiến trúc Chính quyền điện tử tỉnh Hải Dương, tuân thủ theo Thông tư số 23 của Bộ Thông tin và Truyền thông ban hành ngày 28/12/2018 và Văn bản số 1178 ngày 21/4/2015 của Bộ trưởng Bộ Thông tin và Truyền thông ban hành về Khung kiến trúc Chính phủ điện tử Việt Nam phiên bản 1.0. SAVIS LGSP 2.0 đi vào hoạt động sẽ tạo tính kết nối, chia sẻ dữ liệu dùng chung giữa các Sở, Ban, Ngành, UBND cấp huyện, cấp xã trên địa bàn tỉnh Hải Dương, tạo sự đồng bộ và thống nhất trong việc tổ chức, liên thông tác nghiệp nghiệp vụ giữa các đơn vị. Sau 2 tháng triển khai, hiện tại, SAVIS LGSP 2.0 đã kết nối thành công với Nền tảng kết nối, liên thông các hệ thống thông tin quốc gia (NGSP) của Bộ Thông tin và Truyền thông, bao gồm các các danh mục dùng chung như: danh mục địa giới hành chính, danh mục dân tộc, danh mục chức danh… nhằm tạo sự thống nhất, đồng bộ và liên tục trong việc chia sẻ thông tin giữa các hệ thống thông tin của tỉnh Hải Dương với các hệ thống thông tin quốc gia và các hệ thống thông tin chuyên ngành khác. Hệ thống cũng đã bước đầu tích hợp Cổng dịch vụ công trực tuyến của tỉnh với Hệ thống thông tin Quốc gia về Đăng ký kinh doanh của Bộ Kế hoạch và Đầu tư. Đến nay, công dân, doanh nghiệp trên địa bàn tỉnh đã có thể tra cứu và theo dõi tiến độ giải quyết hồ sơ thủ tục hành chính lĩnh vực đăng ký kinh doanh trên Cổng dịch vụ công trực tuyến của tỉnh. Trong thời gian tới, SAVIS sẽ tiếp tục phối hợp chặt chẽ với UBND tỉnh Hải Dương để hỗ trợ, kết nối, tích hợp các cơ sở dữ liệu quốc gia, cơ sở dữ liệu chuyên ngành khác của tỉnh Hải Dương. Hy vọng rằng với những kinh nghiệm chuyên môn và thế mạnh về công nghệ, nền tảng SAVIS LGSP 2.0 cũng như hệ giải pháp Chuyển đổi số trong lĩnh vực dịch vụ công sẽ góp phần đẩy nhanh quá trình xây dựng Chính quyền điện tử, Chính quyền số, tập dụng tối đa thời cơ, cơ hội từ cuộc cách mạng công nghiệp lần thứ tư để từng bước hiện đại nền kinh tế, hướng đến xây dựng nền kinh tế số.
SAVIS trình bày tham luận tại Hội thảo Quản lý và ứng dụng sản phẩm, dịch vụ mật mã dân sự phục vụ Chính phủ điện tử
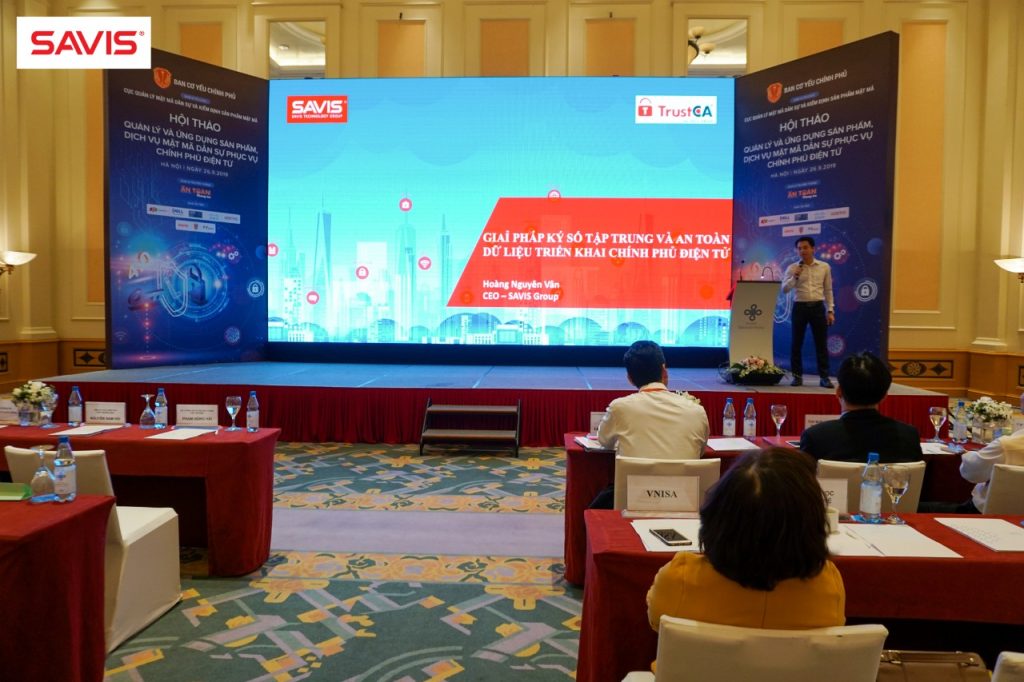
Ngày 26/9/2019, tại Hà Nội, Ban Cơ yếu Chính phủ đã tổ chức Hội thảo về mật mã dân sự năm 2019 với chủ đề “Quản lý và ứng dụng sản phẩm, dịch vụ mật mã dân sự phục vụ Chính phủ điện tử”. Đại diện SAVIS, Tổng Giám đốc Hoàng Nguyên Vân đã có bài tham luận về chủ đề “Giải pháp ký số tập trung và an toàn dữ liệu triển khai Chính phủ điện tử”. Hội thảo “Quản lý và ứng dụng sản phẩm, dịch vụ mật mã dân sự phục vụ Chính phủ điện tử” có sự tham gia của ông Phạm Hồng Hải – Thứ trưởng Bộ TT&TT; Thiếu tướng Lê Xuân Trường – Phó Trưởng ban Ban Cơ yếu Chính phủ, đại diện lãnh đạo các cơ quan thuộc các Bộ, ngành, Ban Cơ yếu Chính phủ, Sở TT&TT các tỉnh, thành phố phía Bắc; đại diện hiệp hội, công ty/doanh nghiệp kinh doanh, sử dụng sản phẩm, dịch vụ mật mã dân sự (MMDS). Hội thảo nhằm tuyên truyền, phổ biến các quy định của pháp luật nhà nước về quản lý MMDS, góp phần nâng cao nhận thức và thực hiện tốt các quy định của pháp luật về quản lý MMDS, góp phần triển khai Chính phủ điện tử. Các đại biểu tại hội thảo tập trung giới thiệu và thảo luận các nội dung về Công tác quản lý MMDS và vai trò của MMDS trong đảm bảo an toàn bảo mật thông tin phục vụ Chính phủ điện tử, triển khai Chính phủ điện tử và nhu cầu đảm bảo an toàn bảo mật thông tin thuộc hệ thống cơ quan nhà nước, đồng thời đẩy mạnh ứng dụng chữ ký điện tử phục vụ cải cách hành chính và xây dựng Chính phủ điện tử, ứng dụng công nghệ thông tin trong quản lý nhà nước tại địa phương. Với vai trò là doanh nghiệp công nghệ chuyên sâu trong lĩnh vực Chính phủ điện tử, SAVIS đã có những đóng góp quan trọng liên quan đến hệ giải pháp ký số tập trung và an toàn dữ liệu triển khai Chính phủ điện tử. Tổng Giám đốc SAVIS – ông Hoàng Nguyên Vân đã đề cập đến sự phức tạp, thiếu linh hoạt của hệ thống token quản lý lưu khóa sử dụng trong ký số bảo mật hiện nay như USB token, smart card, sim. Ông nhấn mạnh đến vai trò của hệ thống mobile ID, mobile signing: “Về công nghệ, việc xây dựng Chính phủ số, Chính phủ điện tử và tiến tới Doanh nghiệp số, Công dân số bắt buộc phải sử dụng hạ tầng khóa công khai PKI, chữ ký số. Nhưng để tăng tính tiện lợi, giúp quá trình chuyển đổi số trong tất cả các lĩnh vực diễn ra nhanh hơn thì việc phát triển các dịch vụ mobile ID, mobile/remote signing là tối quan trọng.” Ông Hoàng Nguyên Vân – Tổng Giám đốc Công ty SAVIS trình bày tham luận tại Hội thảo Tuy nhiên, khi triển khai các dịch vụ như mobile ID/mobile signing cần đặc biệt quan tâm đến vấn đề bảo mật, xác thực, chứng thực, định danh số. Trong bài tham luận của mình, ông giới thiệu hai mô hình giải pháp về ký số bảo mật, dịch vụ tin cậy của châu Âu eIDAS và Nhật Bản; so sánh sự tương thích các lớp giữa hai mô hình này, từ đó đưa ra mô hình đề xuất cho giải pháp mobile/remote/server signing trên nền tảng HSM Cloud cho các ứng dụng dịch vụ công, cơ quan/tổ chức/cá nhân tại Việt Nam. Mobile ID, Mobile signing – hệ thống định danh, xác thực điện tử và ký số điện tử tập trung trên nền tảng di động tuân thủ các quy định theo tiêu chuẩn eIDAS của Liên minh châu Âu – EU, được SAVIS cung cấp, triển khai, cùng dịch vụ chứng thực chữ ký số công cộng TrustCA của SAVIS đem lại sự bảo mật, tin cậy, thuận lợi cho khách hàng và các cơ quan/tổ chức. Hệ thống cho phép cung cấp dịch vụ tới từng khách hàng cá nhân và tổ chức: các dịch vụ xác thực và ký số trên nền tảng di động; định danh số trên nền tảng di động, giúp thay thế thẻ smart card, sim, USB token trong ký số điện tử, ký xác nhận các giao dịch qua kênh thứ hai trên nền tảng di động, tránh việc bị mất tiền trong tài khoản như: rút tiền gửi/sổ tiết kiệm, rút tiền/thanh toán điện tử giá trị cao, giảm nguy cơ bị giả lập làm mất cắp thông tin, dữ liệu, giả mạo hợp đồng điện tử, hóa đơn điện tử, kê khai thuế, hải quan điện tử… Liên quan đến công nghệ và vấn đề bảo mật, an toàn thông tin, giải pháp được áp dụng hệ thống xác thực hai yếu tố 2FA cho xác thực ký số giao dịch điện tử cũng như nghị định 130/2018/NĐ-CP của Việt Nam, xác nhận giao dịch out-of-band và tuân thủ theo quy định eIDAS của châu Âu, chỉ thị PSD2 về bảo mật trong giao dịch thanh toán điện tử của Ngân hàng Trung ương châu Âu. Hiện nay, SAVIS đang là đơn vị đầu tiên và duy nhất hiện nay tại Việt Nam được phép cấp Chứng thư số SHA-256 với khả năng bảo mật cao hơn, thay thế Chứng thư số SHA-1 đã bị bẻ khóa và không được phép sử dụng trên các dịch vụ, ứng dụng từ tháng 1/2017. Sự kiện này đã một lần nữa khẳng định năng lực chuyên môn và nền tảng công nghệ vượt trội của SAVIS trong ký số bảo mật, xác thực, định danh số nói riêng và hệ thống giải pháp chuyển đổi số nói chung. Chính phủ điện tử, chính phủ số và
SAVIS đơn vị đầu tiên tại Việt Nam được phép cấp Chứng thư số SHA-256

Ngày 06/9/2019, Dịch vụ Chứng thực chữ ký số công cộng TrustCA của SAVIS chính thức được Bộ TT&TT cấp phép cung cấp Chứng thư số SHA-256. Với sự kiện này, SAVIS đã trở thành đơn vị đầu tiên cấp Chứng thư số SHA-256 tại Việt Nam từ ngày 23/9/2019. Trước đó, ngày 18/01/2019, SAVIS trở thành nhà cung cấp dịch vụ Chứng thực chữ ký số công cộng thứ 10 tại Việt Nam với thương hiệu TrustCA, đồng thời cũng là đơn vị đầu tiên được Bộ TT&TT cấp phép theo Nghị định số 130/2018/NĐ-CP của Chính phủ quy định chi tiết thi hành Luật giao dịch điện tử về chữ ký số và dịch vụ chứng thực chữ ký số, áp dụng các tiêu chuẩn bảo mật hiện đại nhất hiện nay. Đại diện Bộ TT&TT trao giấy phép Cung cấp dịch vụ chứng thực chữ ký số công cộng cho Công ty Cổ phần Công nghệ SAVIS Chưa đầy 8 tháng sau, SAVIS tiếp tục chứng minh năng lực chuyên môn của mình khi trở thành đơn vị đầu tiên đáp ứng đầy đủ điều kiện, yêu cầu kỹ thuật cấp Chứng thư số SHA-256 an toàn cho tổ chức, cá nhân trong giao dịch điện tử. Theo đó, TrustCA được phép cung cấp Chứng thư số SHA-256 cho các cơ quan, tổ chức, cá nhân sử dụng trong các hoạt động công cộng, bao gồm các loại chứng thư số chính: Chứng thư số cho khách hàng cá nhân; Chứng thư số cho khách hàng tổ chức, doanh nghiệp; Chứng thư số Code Signing cho cá nhân hoặc tổ chức phát triển phần mềm; Chứng thư số SSL bảo mật và chứng nhận hệ thống website và Chứng thư số cho hệ thống bảo mật Managed PKI. Ngoài ra, hệ thống TrustCA của SAVIS sẵn sàng cung cấp hệ thống dịch vụ giá trị gia tăng cho tổ chức/cá nhân khác đi kèm như: Dịch vụ quản lý khoá KMS (Key Management Service) cho HSM Cloud; Ký số trên di động Mobile/Remote Signing; Hóa đơn điện tử e-Invoice with Mobile Signing; Hợp đồng điện tử e-Contract; Quản lý tài liệu điện tử e-Doc Management; Giải pháp tự động hóa quy trình BPM Paperless; Lưu trữ điện tử; Chứng thực và công chứng điện tử e-Notary. Với kết quả này, SAVIS sẽ là đơn vị đầu tiên triển khai áp dụng chứng thư số SHA-256 trong giao dịch điện tử, ký hợp đồng điện tử, sổ tiết kiệm điện tử, khai báo thuế điện tử, hải quan điện tử, truy xuất nguồn gốc hàng hóa hay mã hóa dữ liệu – tài liệu của tổ chức/doanh nghiệp. Đại diện Công ty Cổ phần Công nghệ SAVIS trình bày tham luận tại Hội thảo về mật mã dân sự năm 2019 SHA-256 đáp ứng tiêu chuẩn về “hàm băm bảo mật” được quy định tại Thông tư số 06/2015/TT-BTTT của Bộ TT&TT quy định Danh mục tiêu chuẩn bắt buộc áp dụng về chữ ký số và dịch vụ chứng thực chữ ký số, bắt buộc các nhà cung cấp dịch vụ chứng thực chữ ký số công cộng chuyển đổi “hàm băm bảo mật” từ tiêu chuẩn SHA-1 sang tiêu chuẩn SHA-2. Hàm băm SHA-1 đã bị bẻ khóa, dễ dàng bị giả lập và không được phép sử dụng trên các dịch vụ, ứng dụng từ tháng 1/2017. Hàng loạt các hãng công nghệ lớn trên thế giới đã tuyên bố ngừng hỗ trợ chứng chỉ SHA-1 từ sau năm 2016. Việc tiếp tục sử dụng hàm băm SHA-1 khiến gia tăng khả năng bị tấn công, mất cắp thông tin, dữ liệu, tài khoản ngân hàng, tiền gửi tiết kiệm, giả mạo hợp đồng điện tử, hóa đơn điện tử, kê khai thuế, hải quan điện tử và rất nhiều nguy cơ an ninh mạng khác. Hàm băm SHA-256 có tính bảo mật cao hơn và hiện được đánh giá là một trong những hàm băm an toàn nhất hiện nay. Công ty Cổ phần Công nghệ SAVIS nằm trong TOP 50 doanh nghiệp Công nghệ thông tin và là nhà cung cấp hệ giải pháp chuyển đổi số hàng đầu Việt Nam, với năng lực chuyên sâu trong các lĩnh vực: Chính phủ số, Doanh nghiệp số, Truyền hình số, Ngân hàng số, IoT và thành phố thông minh.