Thông báo về việc rút lại sự đồng ý chia sẻ dữ liệu và xóa dữ liệu từ VNeID
TrustCA thông báo đến khách hàng về các điều kiện, ảnh hưởng và lưu ý liên quan đến việc rút lại sự đồng ý chia sẻ và/hoặc yêu cầu xóa dữ liệu cá nhân đã được chia sẻ qua ứng dụng VNeID. Theo quy định tại Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, người dùng có quyền yêu cầu rút lại sự đồng ý hoặc yêu cầu xóa dữ liệu cá nhân (DLCN) đã chia sẻ từ ứng dụng VNeID. Tuy nhiên, việc thực hiện các quyền này cần tuân thủ một số điều kiện cụ thể theo quy định pháp luật. 1. Phạm vi ảnh hưởng của yêu cầu Dữ liệu cá nhân đã được xử lý trước thời điểm người dùng yêu cầu rút lại sự đồng ý hoặc xóa dữ liệu vẫn được coi là hợp pháp và không bị ảnh hưởng bởi yêu cầu này. Một số thông tin có thể vẫn được lưu trữ và xử lý theo yêu cầu của cơ quan nhà nước có thẩm quyền hoặc nhằm đảm bảo tuân thủ nghĩa vụ pháp lý, thống kê, nghiên cứu khoa học hoặc các mục đích an ninh quốc phòng. 2. Các trường hợp không áp dụng xóa dữ liệu Yêu cầu xóa dữ liệu có thể không được chấp thuận trong các trường hợp sau: Dữ liệu phải được lưu trữ theo quy định của pháp luật; Dữ liệu phục vụ yêu cầu của cơ quan nhà nước có thẩm quyền; Dữ liệu đã được công khai theo quy định; Dữ liệu được sử dụng cho mục đích pháp lý, nghiên cứu, thống kê theo quy định của pháp luật; Trong các tình huống khẩn cấp liên quan đến an ninh, quốc phòng, y tế công cộng hoặc phòng chống tội phạm; Khi dữ liệu cần thiết để vận hành hệ thống bảo mật và an toàn thông tin. Ứng phó với tình huống khẩn cấp đe dọa đến tính mạng, sức khỏe hoặc sự an toàn của Chủ thể dữ liệu hoặc cá nhân khác. 3. Ảnh hưởng đến dịch vụ tại TrustCA Việc rút lại sự đồng ý hoặc xóa dữ liệu cá nhân có thể khiến một số tính năng liên quan đến xác thực điện tử, nhận diện khách hàng (eKYC) hoặc các dịch vụ số khác không thể tiếp tục hoạt động như trước. TrustCA có thể tạm ngừng cung cấp một số sản phẩm hoặc dịch vụ trong trường hợp không đủ thông tin dữ liệu cần thiết để xử lý theo quy định pháp luật. Khách hàng sẽ chịu trách nhiệm cho các tổn thất phát sinh và các quyền hợp pháp của TrustCA đối với việc giới hạn, hạn chế, tạm ngừng, hủy bỏ, ngăn cản xử lý liên quan đến dữ liệu cá nhân của khách hàng. 4. Trách nhiệm và giới hạn Các tổ chức cung cấp dịch vụ xác thực điện tử như Trung tâm Dữ liệu Quốc gia về dân cư và ứng dụng VNeID sẽ xử lý yêu cầu rút lại/xóa dữ liệu theo thẩm quyền và khả năng kỹ thuật. TrustCA không chịu trách nhiệm cho các thiệt hại phát sinh nếu yêu cầu rút lại sự đồng ý hoặc xóa dữ liệu ảnh hưởng đến việc cung cấp dịch vụ. Khách hàng không thực hiện khiếu nại, khiếu kiện đối với những nội dung được TrustCA thực hiện theo sự đồng ý và yêu cầu của khách hàng. 5. Lưu ý bảo mật Khách hàng không cung cấp mã OTP, mật khẩu hoặc thông tin định danh cho bất kỳ bên thứ ba nào không được ủy quyền. Cần thận trọng với các cuộc gọi, email, hoặc tin nhắn yêu cầu truy cập vào các đường dẫn lạ, hay cài đặt các phần mềm không rõ nguồn gốc. Nếu cần hỗ trợ thêm thông tin chi tiết, quý khách vui lòng liên hệ: Hotline: 1900 636156 Email: dichvuso@savis.vn
SAVIS triển khai các gói tài trợ Chữ ký số đặc biệt cho công dân, doanh nghiệp TP HCM

Nhằm phối hợp thúc đẩy ứng dụng chữ ký số trong giao dịch điện tử trên địa bàn Thành phố Hồ Chí Minh, SAVIS triển khai chương trình hỗ trợ, khuyến mại lớn đồng hành cùng công dân và các tổ chức, doanh nghiệp. Chương trình ưu đãi nằm trong chuỗi sự kiện của SAVIS đồng hành cùng Sở Thông tin và Truyền thông TP.HCM, Trung tâm chứng thực chữ ký số quốc gia (NEAC) và công dân, doanh nghiệp trên địa bàn TP.HCM nhằm triển khai, phổ cập chữ ký số. Chi tiết chương trình: ĐỒNG HÀNH CÙNG CÔNG DÂN: MIỄN PHÍ chứng thư số theo mô hình Ký số từ xa cho công dân sử dụng trong các dịch vụ hành chính công (Thời hạn 01 năm kể từ ngày sử dụng) CHUYỂN ĐỔI SỐ CÙNG TỔ CHỨC, DOANH NGHIỆP: TẶNG 50 hợp đồng điện tử cho doanh nghiệp SME (sử dụng trong vòng 3 tháng) KHUYẾN MẠI 20% dịch vụ chứng thực hợp đồng điện tử khi sử dụng dịch vụ hợp đồng điện tử Smart eContract giữa doanh nghiệp với doanh nghiệp. TẶNG 50 gói bao gồm 1000 lượt ký Chứng chỉ, Chứng nhận eCertify gắn dấu thời gian Timestamp và công nghệ ký số nâng cao xác thực lâu dài Long term Validation – LTV (áp dụng cho khối Giáo dục – Đào tạo sử dụng cùng dịch vụ ký số của SAVIS) TẶNG 50 gói bao gồm 3000 lượt ký bệnh án điện tử gắn dấu thời gian Timestamp và công nghệ ký số nâng cao xác thực lâu dài Long term Validation – LTV (áp dụng cho khối Bảo hiểm sức khỏe, Y tế, ký các bệnh án điện tử cần lưu trữ từ 10 – 20 – 30 năm và lưu trữ vĩnh viễn, sử dụng cùng dịch vụ ký số của SAVIS) Hiện tại, SAVIS với thương hiệu TrustCA là Nhà cung cấp số 1 Việt Nam về giải pháp, dịch vụ ký số. Dịch vụ ký số của SAVIS là dịch vụ duy nhất được tích hợp đồng thời dấu thời gian Timestamp và công nghệ ký số nâng cao xác thực lâu dài Long term Validation – LTV, đảm bảo: Xác thực tài liệu dài hạn, tin cậy cả sau khi chứng thư số hết hạn Chống gian lận, giả mạo cao nhất trong giao dịch điện tử Phục vụ lưu trữ tài liệu điện tử lâu dài, vĩnh viễn Quý khách hàng, doanh nghiệp đăng ký nhận ưu đãi từ SAVIS tại đây. Để được các chuyên gia SAVIS tư vấn chi tiết nhất, khách hàng vui lòng liên hệ: Hotline: 1900 636 156 Zalo: 035 690 6662 Email: dichvuso@savis.vn
SAVIS ưu đãi 50% dịch vụ số, hưởng ứng ngày Chuyển đổi số Quốc gia

Hưởng ứng ngày Chuyển đổi số quốc gia 10/10, SAVIS khuyến mại lên đến 50% dịch vụ, sản phẩm số. Theo đó, SAVIS giảm sâu 50% dịch vụ chứng thực chữ ký số TrustCA, áp dụng cho mọi khách hàng đăng ký sử dụng duy nhất ngày 10/10/2022. Đây là ưu đãi nằm trong chuỗi sự kiện của SAVIS đồng hành cùng các cơ quan nhà nước và cộng đồng doanh nghiệp trong tiến trình chuyển đổi số. Chương trình Chuyển đổi số quốc gia – Khuyến mại thả ga đã và đang được triển khai với nhiều ưu đãi hấp dẫn khác. Cụ thể: – Giảm 300,000 VND trên mỗi đơn hàng chứng thư số TrustCA cho 300 khách hàng đầu tiên. – Siêu khuyến mại khi đăng ký sử dụng các gói: eCon 50: Miễn phí 50 hợp đồng điện tử khi đăng ký sử dụng SAVIS eContract. Áp dụng cho các doanh nghiệp SME, sử dụng cho ký hợp đồng điện tử giữa doanh nghiệp với cá nhân. eCert 50: Miễn phí 50 văn bản khi đăng ký sử dụng SAVIS eCertify. Áp dụng cho với ngành giáo dục: các trường học, trung tâm đào tạo. SH50: Miễn phí 50 lượt ký khi đăng kí sử dụng cổng ký điện tử SigningHub cho các tổ chức, cá nhân trong và ngoài nước. Thời gian áp dụng chương trình: Từ 01/10 – 30/10/2022 Quý khách hàng, doanh nghiệp đăng ký nhận ưu đãi từ SAVIS tại đây:
THÁNG 1O – THÁNG TIÊU DÙNG SỐ: SAVIS MIỄN PHÍ 100% TRỌN BỘ GIẢI PHÁP KÝ SỐ
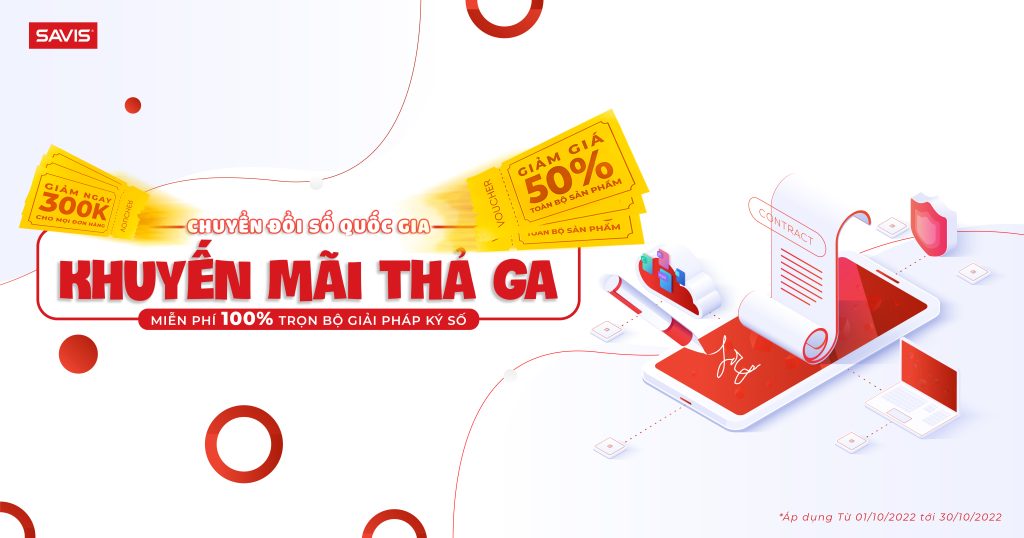
Hưởng ứng Ngày chuyển đổi số quốc gia 10/10 và Tháng tiêu dùng số, SAVIS tung chương trình “CHUYỂN ĐỔI SỐ QUỐC GIA, KHUYẾN MẠI THẢ GA” với những ƯU ĐÃI cực lớn: MIỄN PHÍ 100%, GIẢM GIÁ 50%, GIẢM GIÁ 300K. Đăng ký dịch vụ chứng thực ký số SAVIS để nhận ngay ưu đãi vô cùng hấp dẫn: >> GIẢM 300,000 VND trên mỗi đơn hàng chứng thư số TrustCA cho 300 khách hàng đầu tiên >> MIỄN PHÍ 100% sử dụng trọn bộ giải pháp ký số của SAVIS với các gói: eCon 50: Miễn phí 50 hợp đồng điện tử trên SAVIS eContract cho các doanh nghiệp SME khi sử dụng ký hợp đồng điện tử giữa doanh nghiệp với cá nhân eCert 50: Miễn phí 50 bằng cấp, chứng chỉ, chứng nhận điện tử trên SAVIS eCertify SH50: Miễn phí 50 lượt ký ngay khi đăng kí sử dụng cổng ký điện tử SigningHub cho các tổ chức, cá nhân trong và ngoài nước >> Đặc biệt, GIẢM SÂU tới 50% dịch vụ chứng thực chữ ký số TrustCA cho mọi khách hàng đăng ký trong ngày 10/10/2022. Thời gian áp dụng chương trình: Từ 01/10 – 30/10/2022 Nhanh tay liên hệ SAVIS ngay hôm nay để được tư vấn TẠI ĐÂY! Chuyên gia về ký số và lưu trữ điện tử Nhà cung cấp số 01 về cung cấp giải pháp – dịch vụ ký số Nhà cung cấp dịch vụ ký số từ xa Remote Signing đầu tiên cung cấp đầy đủ các dịch vụ từ ký số cơ bản, ký số nâng cao, ký số xác thực lâu dài TrustCA Timestamp – Dịch vụ chứng thực điện tử cấp dấu thời gian đầu tiên và duy nhất tại Việt Nam TrustCA Remote Signing – Dịch vụ ký số từ xa đáp ứng tiêu chuẩn EU eIDAS QTSP đầu tiên tại Việt Nam
SHA-1 – Thanh gươm Damocles của thế kỷ 21
Bỗng một sang thức dậy bạn nhận ra tất cả hệ thống và thông tin của bạn bị tấn công, điều này sẽ không hề quá bất ngờ. rất có thể bạn đã trở thành mục tiêu của hackers vì sự trung thành của bạn dành cho SHA-1. Các nhà nghiên cứu đã thành công trong việc thực hiện tấn công va chạm với SHA-1, tạo ra 2 tệp PDF với cùng 1 chữ ký từ năm 2015 Những nhà nghiên cứu bảo mật đã thành công trong việc tạo ra 1 vụ tấn công va chạm thực tế nhằm vào SHA-1, tạo ra 2 tệp PDF với cùng 1 chữ ký mã SHA-1. Điều này chứng minh rằng việc sử dụng thuật toán này cho chức năng bảo mật thông tin nhạy cảm phải bị chấm dứt càng sớm càng tốt. SHA-1 (Secure Hash Algorithm 1) được sử dụng từ năm 1995 và được biết đến là dễ bị chọc thủng bằng các cuộc tấn công về mặt lý thuyết từ năm 2005. Viện Tiêu chuẩn và Kỹ thuật Quốc gia Hoa Kỳ đã cấm việc sử dụng SHA-1 với các cơ quan liên bang Hoa Kỳ từ năm 2010, và các nhà cung cấp dịch vụ chứng thực chứng thư số không được phép cấp các chứng thư ký bởi SHA-1 từ 1/1, năm 2016, mặc dù vẫn có vài ngoại lệ. Tuy nhiên, bất chấp những hạn chế trong việc sử dụng SHA-1 ở nhiều khu vực, hàm băm này vẫn được sử dụng rộng rãi để chứng thực giao dịch thẻ tín dụng, tài liệu điện tử, chữ ký email PGP/GPG, kho lưu trữ phần mềm mã nguồn mở, sao lưu và các bản nâng cấp phần mềm. Một mã hàm băm như SHA-1 được sử dụng để tính toán 1 chuỗi chữ và số, được coi như 1 chuỗi mã hoá đại diện cho 1 tệp hoặc 1 đoạn thông tin. Kết quả này được gọi là bản rút ngắn và được coi như 1 chữ ký số. Nó được cho là duy nhất và không thể bị đảo ngược. Nếu 1 điểm yếu của mã hàm băm được tìm thấy mà chấp nhận cho 2 tệp có cùng 1 bản rút gọn, chức năng mã hoá sẽ bị coi như hoàn toàn thất bại, bởi vì dấu vân tay số được tạo ra có thể bị làm giả và không thể tin tưởng. Những kẻ tấn công có thể, ví dụ, tạo ra 1 phần mềm cập nhật giả mạo vẫn được chấp nhận và được kích hoạt bởi cơ chế cập nhật chứng thực những cập nhật này bằng việc kiểm tra các chữ ký số. Vào năm 2012, các nhà mã hoá đã ước tính rằng những tấn công vào SHA-1 có thể gây tổn thất lên tới $700,000 bằng việc sử dụng các dịch vụ thương mại điện toán đám mây trước năm 2015 và $173,000 trước năm 2018. Tuy nhiên, vào năm 2015, một nhóm các nhà nghiên cứu từ Viện Nghiên cứu toán học và Khoa học máy tính Quốc gia Hà Lan (CWI), Đại học Công nghệ Nanyang (NTU) từ Singapore và Inria của Pháp đã tìm ra 1 cách để bẻ gãy SHA-1 mà họ tin rằng có thể sẽ giảm chi phí một cách đáng kể. Từ đó, các nhà nghiên cứu từ CWI đã làm việc với Google, sử dụng cơ sở hạ tầng tính toán đồ sộ của công ty để tiến hành phương án tấn công và đã tạo ra được va chạm về măt thực tế. Họ đã thành công mặc dù phải mất đến 9×1030 phép toán SHA-1. Google cho biết, phép toán này tương đương với năng lực xử lý của 1 chiếc CPU trong 6500 năm và 110 năm xử lý của 1 GPU duy nhất, là 1 trong những phép toán lớn nhất họ từng hoàn thành. Những phép tính toán này được thực hiện trên cùng 1 cơ sở hạ tầng cung cấp năng lượng cho chuơng trình trí tuệ nhân tạo Alphago của Alphabet và các dịch vụ như Google Photo và Google Cloud. Liệu điều này có nghĩa rằng va chạm SHA-1 là hoàn toàn trong tầm tay với những kẻ tấn công? Hoàn toàn không, nhưng điều này chắc chắn nằm trong khả năng đối với phạm vi quốc gia. Trong vòng ít hơn ba tháng, các nhà nghiên cứu đã có kế hoạch công bố mã nguồn đã được sử dụng cho cuộc tấn công để từ đó, các nhà nghiên cứu khác có thể học hỏi. “Trong tương lai, điều này cấp thiết hơn bao giờ hết cho các chuyên gia bảo mật, rằng họ cần phải thay thế sang một mã hoá hàm băm an toàn hơn, ví dụ như SHA-256 và SHA-3”, Google đưa ra ý kiến trong một bài viết trên blog vào Thứ 5. “Để phòng chống việc sử dụng phương pháp tấn công này, chúng tôi đã bổ sung các phương thức bảo mật có khả năng phát hiện kỹ thuật tấn công va chạm với tệp PDF cho những người dùng Gmail và GSuite. Hơn nữa, chúng tôi đang cung cấp hệ thống phát hiện miễn phí cho cộng đồng.” Bắt đầu với phiên bản 56, được công bố vào tháng này, Google Chrome sẽ chỉ ra tất cả các chứng thư HTTPS được ký bởi SHA-1 là không an toàn. Đồng thời, các nhà cung cấp trình duyệt khác đang lên kế hoạch tương tự. Hy vọng rằng những nỗ lực mới của Google trong việc tạo ra các tấn công thực tế sẽ thúc đẩy các nhà cung cấp và nhà quản lý cơ sở hạ tầng nhanh chóng dỡ bỏ SHA-1 khỏi các sản phẩm và cả cài đặt của họ, bởi vì, mặc dù “SHA-1 đã trở nên lỗi thời, một vài nhà cung cấp vẫn kinh doanh những sản phẩm
Cách mạng Công nghệ lần thứ 4 – Chính phủ tiên phong dẫn bước, Doanh nghiệp Công nghệ sẵn sàng

Tổng Bí thư, Chủ tịch nước Nguyễn Phú Trọng vừa ký ban hành Nghị quyết số 52-NQ/TW về một số chủ trương, chính sách chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư. Nội dung mang nhiều điểm đột phá, thể hiện quyết tâm của Chính phủ, nhằm đổi mới đất nước, tiến tới việc trở thành một trong những trung tâm sản xuất và dịch vụ thông minh, trung tâm khởi nghiệp, đổi mới sáng tạo thuộc nhóm dẫn đầu khu vực Châu Á; có năng suất lao động cao, có đủ năng lực làm chủ và áp dụng công nghệ hiện đại trong tất cả các lĩnh vực kinh tế – xã hội, môi trường và quốc phòng, an ninh. Quan điểm chỉ đạo của Bộ Chính trị Bộ Chính trị đưa ra quan điểm: Chủ động, tích cực tham gia cuộc Cách mạng công nghiệp lần thứ tư là yêu cầu tất yếu khách quan; là nhiệm vụ có ý nghĩa chiến lược đặc biệt quan trọng, vừa cấp bách vừa lâu dài của cả hệ thống chính trị và toàn xã hội, gắn chặt với quá trình hội nhập quốc tế sâu rộng. Đồng thời, Bộ cũng nhấn mạnh: Cuộc Cách mạng công nghiệp lần này mang lại cả cơ hội và thách thức. Phải nắm bắt kịp thời, tận dụng hiệu quả các cơ hội, thông qua nghiên cứu, chuyển giao và ứng dụng mạnh mẽ các thành tựu tiên tiến của cuộc Cách mạng công nghiệp lần thứ tư cho các lĩnh vực của đời sống kinh tế – xã hội. Chủ động phòng ngừa, ứng phó để hạn chế các tác động tiêu cực, bảo đảm quốc phòng, an ninh, an toàn, công bằng xã hội và tính bền vững của quá trình phát triển đất nước. Cuộc Cách mạng công nghiệp lần thứ tư yêu cầu phải đổi mới tư duy về quản lý kinh tế, quản lý xã hội, xây dựng, hoàn thiện thể chế cho phù hợp. Tránh mọi biểu hiện bàng quan, thiếu tự tin, thụ động, nhưng không chủ quan, nóng vội, duy ý chí. Phát huy tối đa các nguồn lực, bảo đảm đủ nguồn lực cho việc chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư, xác định nguồn lực bên trong là quyết định, chiến lược, cơ bản lâu dài; nguồn lực bên ngoài là quan trọng, đột phá. Chủ trương, chính sách của Bộ Chính trị đối với Cuộc cách mạng công nghiệp lần thứ tư Trước hết phải đổi mới tư duy, thống nhất nhận thức, tăng cường vai trò lãnh đạo của Đảng, quản lý của Nhà nước, phát huy sự tham gia của Mặt trận Tổ quốc, các tổ chức chính trị – xã hội. Đồng thời, hoàn thiện thể chế tạo thuận lợi cho chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư và quá trình chuyển đổi số quốc gia. Để có nền tảng phát triển, cần cơ sở hạ tầng thiết yếu. Bộ chủ trương xây dựng và triển khai có hiệu quả Nghị quyết số 30-NQ/TW, ngày 25/7/2018 của Bộ Chính trị về Chiến lược an ninh mạng quốc gia. Tiến hành nâng cấp hạ tầng các ngành, lĩnh vực quan trọng, thiết yếu đồng bộ, hiện đại đáp ứng yêu cầu áp dụng công nghệ của cuộc Cách mạng công nghiệp lần thứ tư, trước hết là hạ tầng năng lượng và giao thông. Trong Nghị quyết, Bộ Chính trị cũng nêu lên những chính sách phát triển và nâng cao năng lực đổi mới sáng tạo quốc gia, lấy con người làm chủ đạo. Từ ban hành hệ thống tiêu chuẩn, quy chuẩn quốc gia làm nền tảng cho tới tạo lập đồng bộ và kịp thời khung pháp lý và hệ thống các chính sách để triển khai và phát triển các công nghệ mới. Xây dựng và triển khai các chương trình hỗ trợ các doanh nghiệp nghiên cứu và ứng dụng công nghệ, thực hiện chuyển đổi số, nâng cao năng suất, chất lượng, hiệu quả, sức cạnh tranh của nền kinh tế. Bộ triển khai rà soát tổng thể, thực hiện đổi mới nội dung và chương trình giáo dục, đào tạo theo hướng phát triển năng lực, tư duy và nhạy bén với môi trường công nghệ. Đi kèm với đổi mới cách dạy – học trên cơ sở áp dụng công nghệ số; lấy đánh giá của doanh nghiệp làm thước đo chất lượng đào tạo của các trường đại học công nghệ thông tin. Khuyến khích các mô hình giáo dục, đào tạo mới dựa trên các nền tảng số. Xây dựng cơ chế khuyến khích và ưu đãi đối với các tổ chức, cá nhân, doanh nghiệp công nghệ tham gia trực tiếp vào quá trình giáo dục và đào tạo, tạo ra sản phẩm phục vụ cho nền kinh tế số. Xây dựng một số trung tâm giáo dục, đào tạo xuất sắc về công nghệ theo hình thức hợp tác công – tư. Nghị quyết đặc biệt chú trọng chính sách phát triển các ngành và công nghệ ưu tiên như: Công nghiệp công nghệ thông tin, điện tử – viễn thông; an toàn, an ninh mạng; công nghiệp chế tạo thông minh; tài chính – ngân hàng; thương mại điện tử; nông nghiệp số; du lịch số; công nghiệp văn hoá số; y tế; giáo dục và đào tạo. Dùng công nghệ làm cánh cửa kết nối với thế giới đặc biệt là các nước có trình độ khoa học công nghệ tiên tiến, đang đi đầu trong cuộc Cách mạng công nghiệp. Chủ động tham gia mạng lưới đổi mới sáng tạo toàn cầu, tạo điều kiện và thu hút đầu tư từ nước ngoài theo hình thức liên doanh và tăng cường liên kết, chuyển giao công nghệ giữa doanh nghiệp trong
Hàm băm an toàn SHA-2 – Cuộc cách mạng đối với bảo mật web
Dường như mã hàm băm SHA-2 là cuộc cách mạng hiệu quả đối với bối cảnh an ninh mạng toàn cầu. Tất cả những cái tên lớn của ngành công nghiệp hiện đang lựa chọn SHA-2 làm nền móng thay vì tiếp tục với SHA-1, phiên bản cũ của SHA-2. Chính vì vậy, hãy cùng tìm hiểu tại sao và làm thế nào mà giải pháp SHA-2 đang chiếm ưu thế Tìm hiểu về gia đình SHA Thuật giải băm an toàn (SHA) được công bố bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST). Về cơ bản, đó là tập hợp các hàm băm mật mã được phát triển với mục tiêu duy trì và nâng cao tính bảo mật và toàn vẹn trên môi trường Internet. NIST nhận định SHA như là Các tiêu chuẩn xử lý thông tin liên bang Hoa Kỳ (FIPS). Dưới đây là các hàm băm mật thuộc gia đình SHA: SHA-0: Phiên bản nguyên gốc được công bố rộng rãi vào năm 1993. Hàm này có chức năng của hàm băm160 -bit và đã sớm bị thu lại sau khi xuất bản do vẫn còn rất nhiều nhược điểm lớn đến tận bây giờ vẫn chưa được tiết lộ. SHA-1: Mang những tiêu chuẩn của thuật toán MD5, SHA-1 là 1 hàm băm 160-bit được thiết kể bởi Cơ quan An ninh Quốc gia (NSA) để trở thành 1 phần của thuật toán ký số. Tuy nhiên, sau khi tìm ra sự khác biệt trong hiệu suất và xử lý của nó vào năm 2010, nhiều chuyên gia tin rằng nó sẽ không tương thích với việc sử dụng mật mã. SHA-2: SHA-2 cũng được tạo ra bởi Cơ quan An ninh Quốc gia (NSA). mã hàm băm này gần như thay thế hoàn toàn phiên bản trước đó SHA-1. SHA-2 bao gồm 2 mã hàm băm bảo mật, SHA-256 và SHA-512. Cả 2 mã hàm băm này khá tương đồng nhưng có kích cỡ khác nhau. SHA-3: Mã này trước đây được gọi là Keecak. được lựa chọn bởi các nhà chức trách sau một cuộc thi được tổ chức công khai giữa các nhà sáng tạo không thuộc NSA. Chiều dài của mã này tương đương với SHA-2. Tuy nhiên, chiều dài bên trong thì hoàn toàn khác biệt so với các thành viên khác trong gia đình SHA và chưa có bất kỳ thông tin gì về việc nó sẽ được phát hành rộng rãi. Nghiên cứu về hàm băm an toàn mới SHA-2 Được phát triển bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) và Cơ quan An ninh Quốc gia Hoa Kỳ, hàm băm SHA-2 mang những đặc điểm bảo mật cao khi so sánh với “phiên bản tiền nhiệm”, SHA-1. Bộ thuật toán này được cấp bằng sáng chế tại US 6829355 và được phát hành theo giấy phép miễn phí bản quyền bởi Hoa Kỳ. Hiện, bộ mã này bao gồm các hàm băm an toàn: SHA-256 và SHA-512: Các hàm chức năng này được tính toán bằng thuật toán 32-bit và 64-bit tương ứng. Mặc dù sử dụng lượng dịch chuyển khác nhau và hằng số bổ sung và hằng số cơ bản, về cấu trúc, chúng cơ bản giống nhau. Điểm khác biệt duy nhất là số lượt mã hoá trong cấu trúc của nó. SHA-224 và SHA-384: Các hàm băm này thường được coi nư phiên bản rút gọn của SHA-256 với SHA-384. Những giá trị đầu tiên của cả 2 bộ mã này là khác nhau. SHA-512/224 & SHA-512/256: Nhìn một cách rõ ràng từ cách mà các hàm an toàn này được đặt tên, cả 2 hàm này đều là bản rút gọn của hàm SHA-512. Tại sao phải chuyển đổi sang SHA-2? SHA-1 là một thuật toán tiêu hoá tin, được công bố rộng rãi vào năm 1995 như 1 phần của Tiêu chuẩn Hàm băm bảo mật (bởi NIST). Kể từ khi được giới thiệu, SHA-1 trở thành một trong những lựa chọn phổ biến nhất của rất nhiều nhà cung cấp Chứng thực số (CA) Hiện nay, như một phần của luật cơ bản, 1 hàm băm thuật toán được xem như là an toàn cho việc sử dụng chỉ khi nó có khả năng tạo ra đầu ra khác biệt cho bất kỳ đầu vào nào. Đồng thời, đầu ra không nên đảo ngược khi hàm phải hoạt động theo một hướng. Kể từ năm 2005, các nhà nghiên cứu và chuyên gia đã nhận định SHA-1 có thể là nạn nhân của những cuộc tấn công đụng độ. Trong trường hợp bị tấn công, các đầu vào có thể sản xuất những đầu ra giống nhau, như vậy, SHA-1 không còn có khả năng đáp ứng các tiêu chí bảo mật để hình thành một mật mã tin tiêu hoá an toàn. Dưới đây là các sự kiện tấn công thực hiện trên SHA-1 vào SHA-1 với các chứng thư số SSL. mặc dù, các nhà nghiên cứu đã tìm ra cách đánh bại kết quả tương đồng giữa các tấn công MD5 và các cuộc tấn công được thực hiện trên SHA-1 (được lưu ý trong phân tích mật mã MD5 và SHA-1 bởi Marc Stevens): 1995: SHA-1 được công bố 2005: Tấn công vào 2ˆ69 công cụ liên lạc được mã hoá bằng SHA-1 2005: Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) khuyến khích người dùng ngừng sử dụng SHA-1 2012: Xung đột tiền tố từ 2ˆ61 phương tiện liên lạc 2012: Xung đột tiền tố được chọn từ 2ˆ77.1 phương tiện liên lạc Sự phản đối với SHA-1 đã được biết đến rộng rãi vào năm 2011. Các nhà cung cấp dịch vụ Chứng thư số (CAs) và nhóm công nghiệp của các trình duyệt web hàng đầu thuộc của Diễn đàn CA/Browser đã kết hợp cùng tạo ra các yêu cầu
SHA-1, SHA-2, SHA-256 – Những thuật ngữ này nghĩa là gì ?!
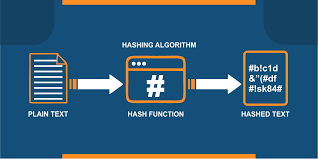
Nếu như bạn đã từng nghe về các từ vựng “SHA” mà vẫn chưa chắc chắn đã hiểu chúng, bài viết này sẽ làm rõ những thuật ngữ này. Nhưng trước khi đề cập đến SHA, chúng ta cần tìm hiểu mã hàm băm là gì, sau đó là chứng thư SSL sử dụng mã hàm băm như thế nào để tạo chữ ký số. Đây là những concept quan trọng trước khi bạn có thể hiểu về SHA-1 và SHA-2. Mã hàm băm?! (Hashing Algorithm) Một mã hàm băm là một thuật toán nhằm biến đổi bất kỳ dữ liệu nào thành một định dạng đơn giản. Ví dụ, ta có một dòng chữ như sau: “The Quick Brown Fox Jumps Over The Lazy Dog” Khi chạy dòng chữ này qua thuật toán có tên gọi CRC32, chúng ta ra kết quả: “07606bb6” Kết quả này được hiểu là mã băm hay giá trị băm. Đôi khi, hàm băm còn được biết tới là “mã hóa một chiều”. Mã hàm băm trở nên tiện lợi cho các trường hợp mà máy tính muốn nhận dạng, so sánh, hoặc chạy các phép tính đối với tệp/chuỗi dữ liệu. Quy trình sẽ dễ dàng hơn nếu máy tính sản sinh một mã băm và sau đó so sánh giá trị băm hơn là so sánh nội dung các tệp gốc với nhau. Một trong những đặc tính then chốt của thuật toán hàm băm đó là tính cố định. Bất cứ máy tính nào trên thế giới sử dụng mã hàm băm mà chúng ta đã chọn cũng có thể tính toán ra kết quả băm tương tự từ câu ví dụ. Thuật toán hàm băm được sử dụng trong đủ loại quy trình – từ việc lưu trữ mật khẩu đến cơ sở dữ liệu. Có đến hàng trăm loại mã hàm băm được sử dụng cho các mục đích cụ thể – một vài trong số chúng được tối ưu hóa cho từng loại dữ liệu, một số khác thì cho tốc độ, hoặc tính bảo mật. Trong bài viết này, chúng ta sẽ nói đến mã SHA. Mã “SHA” được viết tắt từ cụm Secure Hasing Algorithm – và như cái tên nói lên mục đích – mã SHA được tối ưu cho khả năng bảo mật. Mã hóa hàm băm SHA tạo ra những kết quả băm không thể đảo ngược và là duy nhất. Không thể đảo ngược nghĩa là dù cho có được kết quả băm cũng không thể tìm ra dữ liệu ban đầu được băm, do đó đảm bảo tính bảo mật tuyệt đối của dữ liệu. Tính duy nhất có nghĩa là hai khối dữ liệu khác nhau sẽ không bao giờ tạo ra kết quả băm giống hệt nhau. Chữ ký số? Khi chúng ta đã hiệu mã hàm băm là gì, chúng ta có thể tìm hiểu vài trò của chúng trong chứng thư số, cụ thể trong bài viết này với ví dụ chứng thư SSL. Giao thức SSL/TLS được sử dụng để kích hoạt quy trình truyền tải thông tin một cách bảo mật giữa hai thiết bị trên mạng lưới Internet. Thông thường, SSL được nhắc tới như một dạng “mã hóa”. Nhưng trên tực tế, SSL còn cung cấp khả năng định danh. Các tệp chứa chứng thư SSL cung cấp những thông tin cần thiết cho quá trình định danh. Nói cách khác, chứng thư số SSL liên kết một khóa công khai với một danh tính cụ thể. Giao thức SSL/TLS cho phép thực hiện kết nối sử dụng mã hóa bất đối xứng. Việc này sử dụng hai khóa mã hóa – một khóa công khai và một khóa bí mật, mỗi khóa xử lý một nửa quy trình Mỗi chứng thư số SSL chứa một khóa công khai để khách hàng mã hóa dữ liệu, và người sở hữu chứng thư SSL lưu trữ bảo mật một khóa bí mật trên máy chủ để giải mã. Điều này có nghĩa rằng khả năng xác thực danh tính là cực kỳ quan trọng để đảm bảo rằng SSL/TLS thực hiện chức năng bảo mật. Hãy thử tưởng tượng rằng máy tính của bạn không có cách nào đáng tin cậy để biết được ai là bên sở hữu khóa mã hóa mà bạn đang sử dụng. Lúc ấy mã hóa dữ liệu bằng khóa công khai sẽ không có ích lợi gì bởi bạn không thể biết ai đang sở hữu khóa bí mật để giải mã. Rốt cuộc, mã hóa dữ liệu là không có ý nghĩa nếu dữ liệu của bạn bị gửi thẳng đến bên thứ ba hoặc bên có mục đích xấu ở đầu kia kết nối. Chữ ký số là một thành phần qua trọng thông qua đó chứng chỉ SSL cung cấp tính năng xác thực định danh. Khi một chứng thư số được cấp, chứng thư sẽ được “ký số” bởi Nhà Cung Cấp Chứng thực Số – CA (VD: TrustCA) . Chữ ký số này cung cấp bằng chứng rằng CA đã ký số lên chứng thư SSL và chứng thư không bị sửa đổi hay làm giả. Quan trọng hơn, chữ ký số chứng thực rằng thông tin trong chứng thư được kiểm định bởi một bên thứ ba đáng tin cậy: không có mánh khóe, che đậy hay sửa đổi nào được thực hiện lên chứng thư. Chữ ký số cực kỳ nhạy cảm – bất cứ thay đổi nào đến tập tin được ký số cũng sẽ khiến chữ ký bị thay đổi. Trong câu ví dụ của chúng ta, chỉ cần thay từ viết hoa thành viết thường (“the quick brown fox jumps over the lazy dog”) thì kết quả mã băm cũng sẽ khác hoàn toàn. Điều này tương đương với một chữ ký số cũng khác hoàn toàn. Chỉ cần thay đổi một bit trong cả ngàn Gigabit
SAVIS chính thức trở thành Nhà cung cấp Dịch vụ Ký số từ xa Remote Signing Đầu tiên tại Việt Nam
Với việc đáp ứng đầy đủ nhất về quy trình đánh giá, tiêu chuẩn bắt buộc, hạ tầng dịch vụ của Bộ Thông tin và Truyền thông và quy định quốc tế, SAVIS đã chính thức được cấp phép cung cấp dịch vụ ký số từ xa Remote Signing đầu tiên tại Việt Nam theo Giấy phép số 697/GP-BTTTT ngày 28/10/2021. Đây là kết quả tích cực tiếp theo của SAVIS sau khi liên tiếp đạt được hai giấy phép và chứng nhận quan trọng nhất về ký số và chứng nhận điện tử: TrustCA Qualified Timestamp – Dịch vụ chứng thực điện tử cấp dấu thời gian, Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam. Giấy phép cung cấp dịch vụ ký số từ xa Remote Signing đã giúp SAVIS hoàn thiện hệ thống giải pháp, dịch vụ ký số và khẳng định vị thế dẫn đầu của mình trên thị trường ký số. Trải qua các bài kiểm tra với hơn 600 hạng mục được đánh giá bởi Cơ quan Kiểm định Tuân thủ của châu Âu, quản lý, giám sát, thẩm định nghiêm ngặt bởi Bộ Thông tin Truyền Thông, cục CNTT Ban cơ yếu và Bộ Công an, SAVIS là đơn vị duy nhất tuân thủ đầy đủ danh mục tiêu chuẩn kỹ thuật bắt buộc và tiêu chuẩn kỹ thuật ký số nâng cao, ký số xác thực lâu dài (AdES) đáp ứng quy định tại Thông tư số 16/2019/TT-BTTTT đối với mô hình ký số từ xa. Cùng với Dịch vụ Chứng thực điện tử cấp dấu thời gian – TrustCA Qualified Timestamp và chứng nhận Nhà cung cấp dịch vụ tin cậy EU eIDAS QTSP, SAVIS có thể đáp ứng cả mô hình ký số cơ bản và ký số nâng cao phục vụ xác thực, lưu trữ điện tử lâu dài, chứng thực điện tử, công chứng điện tử theo quy chuẩn quốc tế và pháp luật Việt Nam. Tại Việt Nam, ngoài SAVIS, không đơn vị nào đảm bảo hạ tầng kỹ thuật để cung cấp toàn bộ các dịch vụ trên, mà mới chỉ dừng lại ở dịch vụ ký số theo tiêu chuẩn cơ bản phục vụ ký hóa đơn điện tử, kê khai thuế, hải quan, chứng từ điện tử. Ông Hoàng Nguyên Vân – Chủ tịch HĐQT công ty SAVIS khẳng định: “Giấy phép số 697/GP-BTTTT cùng với Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing của EU eIDAS khẳng định năng lực cung cấp dịch vụ ký số từ xa của SAVIS tại cả Việt Nam và châu Âu. Theo đó, toàn bộ chữ ký số, con dấu điện tử được thực hiện theo mô hình ký số từ xa Remote Signing của khách hàng sử dụng dịch vụ của nhà cung cấp dịch vụ tin cậy SAVIS/TrustCA sẽ được công nhận và bảo vệ theo cả hai hệ thống pháp luật: Việt Nam và châu Âu, được chấp nhận tại Việt Nam, 27 quốc gia châu Âu và các quốc gia áp dụng quy định eIDAS khác trên toàn thế giới. Công ty đủ điều kiện và năng lực kỹ thuật để hội nhập quốc tế, sẵn sàng cho những dịch vụ xuyên biên giới giữa Việt Nam – EU, tạo tiền đề cho thương mại điện tử, giao dịch điện tử phát triển mạnh mẽ. Những trụ cột của chuyển đổi số quốc gia như xây dựng Chính phủ số, Y tế số, Ngân hàng số, Doanh nghiệp số sẽ có điểm tựa vững chắc để từng bước định hình, mở rộng.” Dịch vụ ký số từ xa – TrustCA Qualified Remote Signing của SAVIS đi vào hoạt động mở ra những bước tiến mạnh mẽ trong chuyển đổi số của các tổ chức Tài chính – Ngân hàng, Bảo hiểm, Chứng khoán, Y tế, Giáo dục, Logistic…, thúc đẩy giao dịch điện tử không giấy tờ triệt để đến tận quy trình cuối cùng là xác thực, lưu trữ điện tử lâu dài trong 10 năm, 20 năm hay vĩnh viễn. Đây vốn là lỗ hổng lớn của mọi giải pháp chuyển đổi số hiện tại khi các phương thức xác thực chưa đủ mạnh mẽ, vững chắc trước thời gian cũng như sự thay đổi công nghệ để bảo vệ giá trị bằng chứng, chứng cứ của tài liệu khỏi những nguy cơ giả mạo, gian lận. Sự đi đầu và đầu tư đúng hướng đã giúp SAVIS trở thành thương hiệu hàng đầu Việt Nam về cung cấp các dịch vụ, giải pháp ký số, đồng thời đang góp phần định hình sự phát triển của các dịch vụ tài chính, giao dịch, xử lý công việc trên môi trường điện tử bởi vấn đề định danh, bảo vệ danh tính số, xác thực tài liệu điện tử ngày càng trở thành vấn đề rường cột của mọi công dân số, quốc gia số trên hành trình hội nhập thế giới số. SAVIS IN THE NEWS: https://khoahocphattrien.vn/cong-nghe/doanh-nghiep-dau-tien-duoc-cap-phep-cung-cap-dich-vu-chu-ky-so-tu-xa/20211029044842354p1c859.htm https://ictvietnam.vn/savis-chinh-thuc-cung-cap-dich-vu-ky-so-tu-xa-20211029163549119.htm https://thoibaonganhang.vn/savis-duoc-cap-phep-cung-cap-dich-vu-ky-so-tu-xa-121019.html https://www.mic.gov.vn/mic_2020/Pages/TinTuc/149681/SAVIS-tro-thanh-nha-cung-cap-dich-vu-ky-so-tu-xa-Remote-Signing-dau-tien-tai-Viet-Nam.html Xem thêm: Chứng nhận QTSP mở ra cánh cửa vào sân chơi toàn cầu, thúc đẩy giao dịch điện tử xuyên biên giới Việt Nam – EU SAVIS sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay QTSP và ký số từ xa Remote Signing mang đến lợi thế cạnh tranh lớn cho các tổ chức Tài chính – Ngân hàng Việt Nam Những lợi thế chỉ duy nhất SAVIS/TrustCA có khi trở thành một QTSP về dịch vụ ký số theo mô hình ký số từ xa Remote Signing SAVIS khẳng định vị thế số 1 Việt Nam về cung cấp
Năm thứ hai liên tiếp, SAVIS lọt TOP 10 doanh nghiệp Công nghệ thông tin hàng đầu Việt Nam
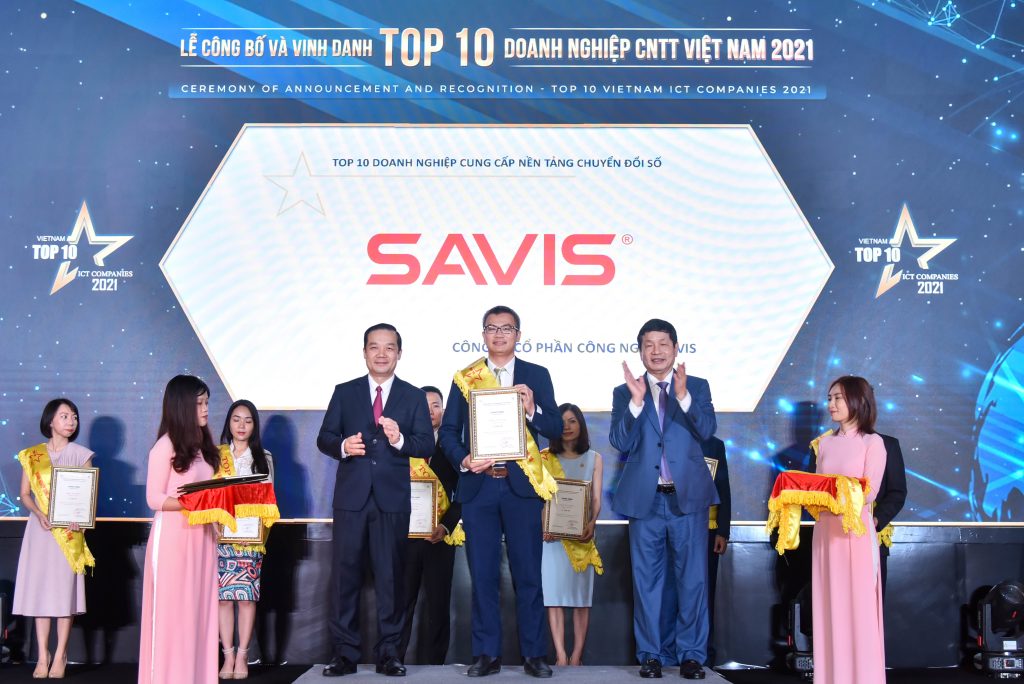
SAVIS được vinh danh tại 03 lĩnh vực quan trọng: TOP 10 doanh nghiệp Nền tảng chuyển đổi số, TOP 10 Dịch vụ – Giải pháp chuyển đổi số và TOP 10 doanh nghiệp Hạ tầng số, Bảo mật – An toàn thông tin tại Lễ trao giải TOP 10 doanh nghiệp công nghệ thông tin Việt Nam 2021 của VINASA tổ chức vào ngày 09/10. Chuyển đổi số đang trở thành xu hướng toàn cầu trong các tổ chức, doanh nghiệp. Các tổ chức kỳ vọng giảm chi phí và tăng lợi nhuận nhờ nỗ lực chuyển đổi số trong vòng 5 năm. Chuyển đổi số bao gồm các quá trình, phương thức xử lý thông minh giúp các doanh nghiệp tùy chỉnh, chuyển đổi sản phẩm và có mối quan hệ chặt chẽ hơn với khách hàng. Điều này sẽ giúp các doanh nghiệp gia tăng lợi nhuận vài trăm phần trăm, tiết kiệm hàng tỷ đô la chi phí công nghệ, vận hành hệ thống dữ liệu phức tạp ở mức thời gian thực, chuyển đổi mô hình kinh doanh phù hợp, nâng cao hiệu quả sản xuất, cá nhân hoá cao độ trải nghiệm khách hàng trên nền tảng số với quy mô lớn và tốc độ nhanh. Sự bùng nổ của những công nghệ 4.0 đã đánh dấu bước phát triển vượt bậc trong việc sử dụng dữ liệu số, công cụ số vào trong môi trường làm việc và hoạt động sản xuất kinh doanh, từng bước hình thành nền kinh tế số. Đối với Việt Nam, đẩy mạnh kinh tế số, tiến tới xã hội số là cơ hội để thu hẹp khoảng cách với thế giới, mở ra không gian tăng trưởng mới và là động lực cốt lõi trong phát triển kinh tế quốc gia. SAVIS ĐƯỢC VINH DANH TOP 10 DOANH NGHIỆP NỀN TẢNG CHUYỂN ĐỔI SỐ & TOP 10 DỊCH VỤ – GIẢI PHÁP CHUYỂN ĐỔI SỐ Tiên phong phát triển những nền tảng, giải pháp, dịch vụ chuyển đổi số với những công nghệ hiện đại, tính năng sáng tạo và đột phá, thúc đẩy quá trình số hóa, ứng dụng công nghệ 4.0 trong tổ chức luôn là thế mạnh của SAVIS trong những năm qua. Được vinh danh TOP 10 doanh nghiệp hàng đầu Việt Nam về cung cấp Nền tảng – Dịch vụ – Giải pháp chuyển đổi số từ VINASA tiếp tục cho thấy năng lực công nghệ vượt trội của SAVIS trên bản đồ công nghệ Việt Nam. Trên thị trường ký số và chứng thực điện tử,việc đồng thời là CA đầu tiên được phép cung cấp Dịch vụ chứng thực điện tử cấp dấu thời gian TrustCA Timestamp và là Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam đã giúp SAVIS trở thành đơn vị sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay. Những giải pháp, dịch vụ ký số SAVIS đang cung cấp đáp ứng đầy đủ các tiêu chuẩn kỹ thuật của Việt Nam và quốc tế. Trong đó, SAVIS áp dụng công nghệ có giá trị cao nhất về chống gian lận, giả mạo trong giao dịch điện tử, đảm bảo tính pháp lý khi lưu trữ tài liệu điện tử, hợp đồng điện tử lâu dài, xác thực tài liệu dài hạn, tin cậy cả sau khi chứng thư số hết hạn. SAVIS đã có 17 năm kinh nghiệm xây dựng và triển khai những hệ thống ký số và chứng thực điện tử quan trọng nhất của quốc gia và hệ thống ngân hàng, như: hệ thống RootCA của Trung tâm Chứng thực điện tử quốc gia NEAC, hệ thống RootCA cho hệ thống CA thanh toán liên ngân hàng của Ngân hàng Nhà nước, Cổng xác thực chữ ký điện tử và ký số tập trung cho Ngân hàng Agribank, Hệ thống ký số tập trung eSign Server và thiết bị HSM cho Ngân hàng BIDV, Đài truyền hình Việt Nam… Vị thế nhà cung cấp số 1 Việt Nam về các giải pháp, dịch vụ ký số của SAVIS ngày càng được khẳng định vững chắc. Bên cạnh ký số thì lưu trữ điện tử cũng là một lĩnh vực làm nên thương hiệu SAVIS khi công ty sở hữu Giải pháp số hóa, lưu trữ điện tử tập trung trên nền tảng Big Data – SAVIS eArchive – giải pháp lưu trữ điện tử đầu tiên và duy nhất tại Việt Nam tuân thủ khung kiến trúc lưu trữ mở OAIS – ISO 14721:2012, ký số xác thực lâu dài LTV, LTANS phục vụ lưu trữ lâu dài theo tiêu chuẩn quốc tế, đồng thời đáp ứng Thông tư số 02/2019/TT-BNV của Bộ Nội vụ. Giải pháp này giúp giải quyết bài toán về tiêu chuẩn hóa định dạng cho lưu trữ, lưu trữ lâu dài, quy trình thao tác, phân quyền, xử lý, tìm kiếm thông tin an toàn bảo mật, từ đó giúp tổ chức, doanh nghiệp giảm thời gian, chi phí chuyển đổi và tránh những nguy cơ rò rỉ thông tin. Bên cạnh đó, SAVIS cũng tiên phong xây dựng những nền tảng mở đầu tiên tại Việt Nam, bao gồm: DX Open Banking Platform – Ngân hàng mở, DX Open Gov Platform – Chính phủ mở, DX Open Healthcare Platform. Đây là những nền tảng công nghệ 4.0 được thiết kế chuyên biệt cho thị trường Việt Nam, tăng cường khả năng kết nối, liên thông dữ liệu an toàn, linh hoạt, loại bỏ tình trạng ốc đảo, cát cứ dữ liệu và mở rộng không hạn chế các tính năng, giải pháp, hướng tới mục tiêu lấy khách hàng làm trung tâm. SAVIS 2 NĂM LIÊN TIẾP LỌT TOP 10 DOANH NGHIỆP HẠ TẦNG SỐ, BẢO MẬT – AN