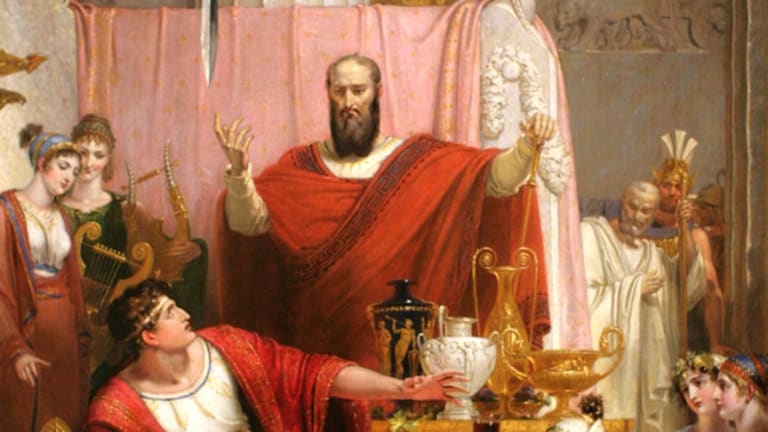
SHA-1 – Thanh gươm Damocles của thế kỷ 21
Bỗng một sang thức dậy bạn nhận ra tất cả hệ thống và thông tin của bạn bị tấn công, điều này sẽ không hề quá bất ngờ. rất có thể bạn đã trở thành mục tiêu của hackers vì sự trung thành của bạn dành cho SHA-1. Các nhà nghiên cứu đã thành công trong việc thực hiện tấn công va chạm với SHA-1, tạo ra 2 tệp PDF với cùng 1 chữ ký từ năm 2015 Những nhà nghiên cứu bảo mật đã thành công trong việc tạo ra 1 vụ tấn công va chạm thực tế nhằm vào SHA-1, tạo ra 2 tệp PDF với cùng 1 chữ ký mã SHA-1. Điều này chứng minh rằng việc sử dụng thuật toán này cho chức năng bảo mật thông tin nhạy cảm phải bị chấm dứt càng sớm càng tốt. SHA-1 (Secure Hash Algorithm 1) được sử dụng từ năm 1995 và được biết đến là dễ bị chọc thủng bằng các cuộc tấn công về mặt lý thuyết từ năm 2005. Viện Tiêu chuẩn và Kỹ thuật Quốc gia Hoa Kỳ đã cấm việc sử dụng SHA-1 với các cơ quan liên bang Hoa Kỳ từ năm 2010, và các nhà cung cấp dịch vụ chứng thực chứng thư số không được phép cấp các chứng thư ký bởi SHA-1 từ 1/1, năm 2016, mặc dù vẫn có vài ngoại lệ. Tuy nhiên, bất chấp những hạn chế trong việc sử dụng SHA-1 ở nhiều khu vực, hàm băm này vẫn được sử dụng rộng rãi để chứng thực giao dịch thẻ tín dụng, tài liệu điện tử, chữ ký email PGP/GPG, kho lưu trữ phần mềm mã nguồn mở, sao lưu và các bản nâng cấp phần mềm. Một mã hàm băm như SHA-1 được sử dụng để tính toán 1 chuỗi chữ và số, được coi như 1 chuỗi mã hoá đại diện cho 1 tệp hoặc 1 đoạn thông tin. Kết quả này được gọi là bản rút ngắn và được coi như 1 chữ ký số. Nó được cho là duy nhất và không thể bị đảo ngược. Nếu 1 điểm yếu của mã hàm băm được tìm thấy mà chấp nhận cho 2 tệp có cùng 1 bản rút gọn, chức năng mã hoá sẽ bị coi như hoàn toàn thất bại, bởi vì dấu vân tay số được tạo ra có thể bị làm giả và không thể tin tưởng. Những kẻ tấn công có thể, ví dụ, tạo ra 1 phần mềm cập nhật giả mạo vẫn được chấp nhận và được kích hoạt bởi cơ chế cập nhật chứng thực những cập nhật này bằng việc kiểm tra các chữ ký số. Vào năm 2012, các nhà mã hoá đã ước tính rằng những tấn công vào SHA-1 có thể gây tổn thất lên tới $700,000 bằng việc sử dụng các dịch vụ thương mại điện toán đám mây trước năm 2015 và $173,000 trước năm 2018. Tuy nhiên, vào năm 2015, một nhóm các nhà nghiên cứu từ Viện Nghiên cứu toán học và Khoa học máy tính Quốc gia Hà Lan (CWI), Đại học Công nghệ Nanyang (NTU) từ Singapore và Inria của Pháp đã tìm ra 1 cách để bẻ gãy SHA-1 mà họ tin rằng có thể sẽ giảm chi phí một cách đáng kể. Từ đó, các nhà nghiên cứu từ CWI đã làm việc với Google, sử dụng cơ sở hạ tầng tính toán đồ sộ của công ty để tiến hành phương án tấn công và đã tạo ra được va chạm về măt thực tế. Họ đã thành công mặc dù phải mất đến 9×1030 phép toán SHA-1. Google cho biết, phép toán này tương đương với năng lực xử lý của 1 chiếc CPU trong 6500 năm và 110 năm xử lý của 1 GPU duy nhất, là 1 trong những phép toán lớn nhất họ từng hoàn thành. Những phép tính toán này được thực hiện trên cùng 1 cơ sở hạ tầng cung cấp năng lượng cho chuơng trình trí tuệ nhân tạo Alphago của Alphabet và các dịch vụ như Google Photo và Google Cloud. Liệu điều này có nghĩa rằng va chạm SHA-1 là hoàn toàn trong tầm tay với những kẻ tấn công? Hoàn toàn không, nhưng điều này chắc chắn nằm trong khả năng đối với phạm vi quốc gia. Trong vòng ít hơn ba tháng, các nhà nghiên cứu đã có kế hoạch công bố mã nguồn đã được sử dụng cho cuộc tấn công để từ đó, các nhà nghiên cứu khác có thể học hỏi. “Trong tương lai, điều này cấp thiết hơn bao giờ hết cho các chuyên gia bảo mật, rằng họ cần phải thay thế sang một mã hoá hàm băm an toàn hơn, ví dụ như SHA-256 và SHA-3”, Google đưa ra ý kiến trong một bài viết trên blog vào Thứ 5. “Để phòng chống việc sử dụng phương pháp tấn công này, chúng tôi đã bổ sung các phương thức bảo mật có khả năng phát hiện kỹ thuật tấn công va chạm với tệp PDF cho những người dùng Gmail và GSuite. Hơn nữa, chúng tôi đang cung cấp hệ thống phát hiện miễn phí cho cộng đồng.” Bắt đầu với phiên bản 56, được công bố vào tháng này, Google Chrome sẽ chỉ ra tất cả các chứng thư HTTPS được ký bởi SHA-1 là không an toàn. Đồng thời, các nhà cung cấp trình duyệt khác đang lên kế hoạch tương tự. Hy vọng rằng những nỗ lực mới của Google trong việc tạo ra các tấn công thực tế sẽ thúc đẩy các nhà cung cấp và nhà quản lý cơ sở hạ tầng nhanh chóng dỡ bỏ SHA-1 khỏi các sản phẩm và cả cài đặt của họ, bởi vì, mặc dù “SHA-1 đã trở nên lỗi thời, một vài nhà cung cấp vẫn kinh doanh những sản phẩm
Cách mạng Công nghệ lần thứ 4 – Chính phủ tiên phong dẫn bước, Doanh nghiệp Công nghệ sẵn sàng

Tổng Bí thư, Chủ tịch nước Nguyễn Phú Trọng vừa ký ban hành Nghị quyết số 52-NQ/TW về một số chủ trương, chính sách chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư. Nội dung mang nhiều điểm đột phá, thể hiện quyết tâm của Chính phủ, nhằm đổi mới đất nước, tiến tới việc trở thành một trong những trung tâm sản xuất và dịch vụ thông minh, trung tâm khởi nghiệp, đổi mới sáng tạo thuộc nhóm dẫn đầu khu vực Châu Á; có năng suất lao động cao, có đủ năng lực làm chủ và áp dụng công nghệ hiện đại trong tất cả các lĩnh vực kinh tế – xã hội, môi trường và quốc phòng, an ninh. Quan điểm chỉ đạo của Bộ Chính trị Bộ Chính trị đưa ra quan điểm: Chủ động, tích cực tham gia cuộc Cách mạng công nghiệp lần thứ tư là yêu cầu tất yếu khách quan; là nhiệm vụ có ý nghĩa chiến lược đặc biệt quan trọng, vừa cấp bách vừa lâu dài của cả hệ thống chính trị và toàn xã hội, gắn chặt với quá trình hội nhập quốc tế sâu rộng. Đồng thời, Bộ cũng nhấn mạnh: Cuộc Cách mạng công nghiệp lần này mang lại cả cơ hội và thách thức. Phải nắm bắt kịp thời, tận dụng hiệu quả các cơ hội, thông qua nghiên cứu, chuyển giao và ứng dụng mạnh mẽ các thành tựu tiên tiến của cuộc Cách mạng công nghiệp lần thứ tư cho các lĩnh vực của đời sống kinh tế – xã hội. Chủ động phòng ngừa, ứng phó để hạn chế các tác động tiêu cực, bảo đảm quốc phòng, an ninh, an toàn, công bằng xã hội và tính bền vững của quá trình phát triển đất nước. Cuộc Cách mạng công nghiệp lần thứ tư yêu cầu phải đổi mới tư duy về quản lý kinh tế, quản lý xã hội, xây dựng, hoàn thiện thể chế cho phù hợp. Tránh mọi biểu hiện bàng quan, thiếu tự tin, thụ động, nhưng không chủ quan, nóng vội, duy ý chí. Phát huy tối đa các nguồn lực, bảo đảm đủ nguồn lực cho việc chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư, xác định nguồn lực bên trong là quyết định, chiến lược, cơ bản lâu dài; nguồn lực bên ngoài là quan trọng, đột phá. Chủ trương, chính sách của Bộ Chính trị đối với Cuộc cách mạng công nghiệp lần thứ tư Trước hết phải đổi mới tư duy, thống nhất nhận thức, tăng cường vai trò lãnh đạo của Đảng, quản lý của Nhà nước, phát huy sự tham gia của Mặt trận Tổ quốc, các tổ chức chính trị – xã hội. Đồng thời, hoàn thiện thể chế tạo thuận lợi cho chủ động tham gia cuộc Cách mạng công nghiệp lần thứ tư và quá trình chuyển đổi số quốc gia. Để có nền tảng phát triển, cần cơ sở hạ tầng thiết yếu. Bộ chủ trương xây dựng và triển khai có hiệu quả Nghị quyết số 30-NQ/TW, ngày 25/7/2018 của Bộ Chính trị về Chiến lược an ninh mạng quốc gia. Tiến hành nâng cấp hạ tầng các ngành, lĩnh vực quan trọng, thiết yếu đồng bộ, hiện đại đáp ứng yêu cầu áp dụng công nghệ của cuộc Cách mạng công nghiệp lần thứ tư, trước hết là hạ tầng năng lượng và giao thông. Trong Nghị quyết, Bộ Chính trị cũng nêu lên những chính sách phát triển và nâng cao năng lực đổi mới sáng tạo quốc gia, lấy con người làm chủ đạo. Từ ban hành hệ thống tiêu chuẩn, quy chuẩn quốc gia làm nền tảng cho tới tạo lập đồng bộ và kịp thời khung pháp lý và hệ thống các chính sách để triển khai và phát triển các công nghệ mới. Xây dựng và triển khai các chương trình hỗ trợ các doanh nghiệp nghiên cứu và ứng dụng công nghệ, thực hiện chuyển đổi số, nâng cao năng suất, chất lượng, hiệu quả, sức cạnh tranh của nền kinh tế. Bộ triển khai rà soát tổng thể, thực hiện đổi mới nội dung và chương trình giáo dục, đào tạo theo hướng phát triển năng lực, tư duy và nhạy bén với môi trường công nghệ. Đi kèm với đổi mới cách dạy – học trên cơ sở áp dụng công nghệ số; lấy đánh giá của doanh nghiệp làm thước đo chất lượng đào tạo của các trường đại học công nghệ thông tin. Khuyến khích các mô hình giáo dục, đào tạo mới dựa trên các nền tảng số. Xây dựng cơ chế khuyến khích và ưu đãi đối với các tổ chức, cá nhân, doanh nghiệp công nghệ tham gia trực tiếp vào quá trình giáo dục và đào tạo, tạo ra sản phẩm phục vụ cho nền kinh tế số. Xây dựng một số trung tâm giáo dục, đào tạo xuất sắc về công nghệ theo hình thức hợp tác công – tư. Nghị quyết đặc biệt chú trọng chính sách phát triển các ngành và công nghệ ưu tiên như: Công nghiệp công nghệ thông tin, điện tử – viễn thông; an toàn, an ninh mạng; công nghiệp chế tạo thông minh; tài chính – ngân hàng; thương mại điện tử; nông nghiệp số; du lịch số; công nghiệp văn hoá số; y tế; giáo dục và đào tạo. Dùng công nghệ làm cánh cửa kết nối với thế giới đặc biệt là các nước có trình độ khoa học công nghệ tiên tiến, đang đi đầu trong cuộc Cách mạng công nghiệp. Chủ động tham gia mạng lưới đổi mới sáng tạo toàn cầu, tạo điều kiện và thu hút đầu tư từ nước ngoài theo hình thức liên doanh và tăng cường liên kết, chuyển giao công nghệ giữa doanh nghiệp trong
Hàm băm an toàn SHA-2 – Cuộc cách mạng đối với bảo mật web
Dường như mã hàm băm SHA-2 là cuộc cách mạng hiệu quả đối với bối cảnh an ninh mạng toàn cầu. Tất cả những cái tên lớn của ngành công nghiệp hiện đang lựa chọn SHA-2 làm nền móng thay vì tiếp tục với SHA-1, phiên bản cũ của SHA-2. Chính vì vậy, hãy cùng tìm hiểu tại sao và làm thế nào mà giải pháp SHA-2 đang chiếm ưu thế Tìm hiểu về gia đình SHA Thuật giải băm an toàn (SHA) được công bố bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST). Về cơ bản, đó là tập hợp các hàm băm mật mã được phát triển với mục tiêu duy trì và nâng cao tính bảo mật và toàn vẹn trên môi trường Internet. NIST nhận định SHA như là Các tiêu chuẩn xử lý thông tin liên bang Hoa Kỳ (FIPS). Dưới đây là các hàm băm mật thuộc gia đình SHA: SHA-0: Phiên bản nguyên gốc được công bố rộng rãi vào năm 1993. Hàm này có chức năng của hàm băm160 -bit và đã sớm bị thu lại sau khi xuất bản do vẫn còn rất nhiều nhược điểm lớn đến tận bây giờ vẫn chưa được tiết lộ. SHA-1: Mang những tiêu chuẩn của thuật toán MD5, SHA-1 là 1 hàm băm 160-bit được thiết kể bởi Cơ quan An ninh Quốc gia (NSA) để trở thành 1 phần của thuật toán ký số. Tuy nhiên, sau khi tìm ra sự khác biệt trong hiệu suất và xử lý của nó vào năm 2010, nhiều chuyên gia tin rằng nó sẽ không tương thích với việc sử dụng mật mã. SHA-2: SHA-2 cũng được tạo ra bởi Cơ quan An ninh Quốc gia (NSA). mã hàm băm này gần như thay thế hoàn toàn phiên bản trước đó SHA-1. SHA-2 bao gồm 2 mã hàm băm bảo mật, SHA-256 và SHA-512. Cả 2 mã hàm băm này khá tương đồng nhưng có kích cỡ khác nhau. SHA-3: Mã này trước đây được gọi là Keecak. được lựa chọn bởi các nhà chức trách sau một cuộc thi được tổ chức công khai giữa các nhà sáng tạo không thuộc NSA. Chiều dài của mã này tương đương với SHA-2. Tuy nhiên, chiều dài bên trong thì hoàn toàn khác biệt so với các thành viên khác trong gia đình SHA và chưa có bất kỳ thông tin gì về việc nó sẽ được phát hành rộng rãi. Nghiên cứu về hàm băm an toàn mới SHA-2 Được phát triển bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) và Cơ quan An ninh Quốc gia Hoa Kỳ, hàm băm SHA-2 mang những đặc điểm bảo mật cao khi so sánh với “phiên bản tiền nhiệm”, SHA-1. Bộ thuật toán này được cấp bằng sáng chế tại US 6829355 và được phát hành theo giấy phép miễn phí bản quyền bởi Hoa Kỳ. Hiện, bộ mã này bao gồm các hàm băm an toàn: SHA-256 và SHA-512: Các hàm chức năng này được tính toán bằng thuật toán 32-bit và 64-bit tương ứng. Mặc dù sử dụng lượng dịch chuyển khác nhau và hằng số bổ sung và hằng số cơ bản, về cấu trúc, chúng cơ bản giống nhau. Điểm khác biệt duy nhất là số lượt mã hoá trong cấu trúc của nó. SHA-224 và SHA-384: Các hàm băm này thường được coi nư phiên bản rút gọn của SHA-256 với SHA-384. Những giá trị đầu tiên của cả 2 bộ mã này là khác nhau. SHA-512/224 & SHA-512/256: Nhìn một cách rõ ràng từ cách mà các hàm an toàn này được đặt tên, cả 2 hàm này đều là bản rút gọn của hàm SHA-512. Tại sao phải chuyển đổi sang SHA-2? SHA-1 là một thuật toán tiêu hoá tin, được công bố rộng rãi vào năm 1995 như 1 phần của Tiêu chuẩn Hàm băm bảo mật (bởi NIST). Kể từ khi được giới thiệu, SHA-1 trở thành một trong những lựa chọn phổ biến nhất của rất nhiều nhà cung cấp Chứng thực số (CA) Hiện nay, như một phần của luật cơ bản, 1 hàm băm thuật toán được xem như là an toàn cho việc sử dụng chỉ khi nó có khả năng tạo ra đầu ra khác biệt cho bất kỳ đầu vào nào. Đồng thời, đầu ra không nên đảo ngược khi hàm phải hoạt động theo một hướng. Kể từ năm 2005, các nhà nghiên cứu và chuyên gia đã nhận định SHA-1 có thể là nạn nhân của những cuộc tấn công đụng độ. Trong trường hợp bị tấn công, các đầu vào có thể sản xuất những đầu ra giống nhau, như vậy, SHA-1 không còn có khả năng đáp ứng các tiêu chí bảo mật để hình thành một mật mã tin tiêu hoá an toàn. Dưới đây là các sự kiện tấn công thực hiện trên SHA-1 vào SHA-1 với các chứng thư số SSL. mặc dù, các nhà nghiên cứu đã tìm ra cách đánh bại kết quả tương đồng giữa các tấn công MD5 và các cuộc tấn công được thực hiện trên SHA-1 (được lưu ý trong phân tích mật mã MD5 và SHA-1 bởi Marc Stevens): 1995: SHA-1 được công bố 2005: Tấn công vào 2ˆ69 công cụ liên lạc được mã hoá bằng SHA-1 2005: Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) khuyến khích người dùng ngừng sử dụng SHA-1 2012: Xung đột tiền tố từ 2ˆ61 phương tiện liên lạc 2012: Xung đột tiền tố được chọn từ 2ˆ77.1 phương tiện liên lạc Sự phản đối với SHA-1 đã được biết đến rộng rãi vào năm 2011. Các nhà cung cấp dịch vụ Chứng thư số (CAs) và nhóm công nghiệp của các trình duyệt web hàng đầu thuộc của Diễn đàn CA/Browser đã kết hợp cùng tạo ra các yêu cầu
SHA-1, SHA-2, SHA-256 – Những thuật ngữ này nghĩa là gì ?!
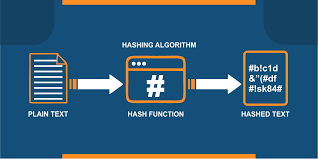
Nếu như bạn đã từng nghe về các từ vựng “SHA” mà vẫn chưa chắc chắn đã hiểu chúng, bài viết này sẽ làm rõ những thuật ngữ này. Nhưng trước khi đề cập đến SHA, chúng ta cần tìm hiểu mã hàm băm là gì, sau đó là chứng thư SSL sử dụng mã hàm băm như thế nào để tạo chữ ký số. Đây là những concept quan trọng trước khi bạn có thể hiểu về SHA-1 và SHA-2. Mã hàm băm?! (Hashing Algorithm) Một mã hàm băm là một thuật toán nhằm biến đổi bất kỳ dữ liệu nào thành một định dạng đơn giản. Ví dụ, ta có một dòng chữ như sau: “The Quick Brown Fox Jumps Over The Lazy Dog” Khi chạy dòng chữ này qua thuật toán có tên gọi CRC32, chúng ta ra kết quả: “07606bb6” Kết quả này được hiểu là mã băm hay giá trị băm. Đôi khi, hàm băm còn được biết tới là “mã hóa một chiều”. Mã hàm băm trở nên tiện lợi cho các trường hợp mà máy tính muốn nhận dạng, so sánh, hoặc chạy các phép tính đối với tệp/chuỗi dữ liệu. Quy trình sẽ dễ dàng hơn nếu máy tính sản sinh một mã băm và sau đó so sánh giá trị băm hơn là so sánh nội dung các tệp gốc với nhau. Một trong những đặc tính then chốt của thuật toán hàm băm đó là tính cố định. Bất cứ máy tính nào trên thế giới sử dụng mã hàm băm mà chúng ta đã chọn cũng có thể tính toán ra kết quả băm tương tự từ câu ví dụ. Thuật toán hàm băm được sử dụng trong đủ loại quy trình – từ việc lưu trữ mật khẩu đến cơ sở dữ liệu. Có đến hàng trăm loại mã hàm băm được sử dụng cho các mục đích cụ thể – một vài trong số chúng được tối ưu hóa cho từng loại dữ liệu, một số khác thì cho tốc độ, hoặc tính bảo mật. Trong bài viết này, chúng ta sẽ nói đến mã SHA. Mã “SHA” được viết tắt từ cụm Secure Hasing Algorithm – và như cái tên nói lên mục đích – mã SHA được tối ưu cho khả năng bảo mật. Mã hóa hàm băm SHA tạo ra những kết quả băm không thể đảo ngược và là duy nhất. Không thể đảo ngược nghĩa là dù cho có được kết quả băm cũng không thể tìm ra dữ liệu ban đầu được băm, do đó đảm bảo tính bảo mật tuyệt đối của dữ liệu. Tính duy nhất có nghĩa là hai khối dữ liệu khác nhau sẽ không bao giờ tạo ra kết quả băm giống hệt nhau. Chữ ký số? Khi chúng ta đã hiệu mã hàm băm là gì, chúng ta có thể tìm hiểu vài trò của chúng trong chứng thư số, cụ thể trong bài viết này với ví dụ chứng thư SSL. Giao thức SSL/TLS được sử dụng để kích hoạt quy trình truyền tải thông tin một cách bảo mật giữa hai thiết bị trên mạng lưới Internet. Thông thường, SSL được nhắc tới như một dạng “mã hóa”. Nhưng trên tực tế, SSL còn cung cấp khả năng định danh. Các tệp chứa chứng thư SSL cung cấp những thông tin cần thiết cho quá trình định danh. Nói cách khác, chứng thư số SSL liên kết một khóa công khai với một danh tính cụ thể. Giao thức SSL/TLS cho phép thực hiện kết nối sử dụng mã hóa bất đối xứng. Việc này sử dụng hai khóa mã hóa – một khóa công khai và một khóa bí mật, mỗi khóa xử lý một nửa quy trình Mỗi chứng thư số SSL chứa một khóa công khai để khách hàng mã hóa dữ liệu, và người sở hữu chứng thư SSL lưu trữ bảo mật một khóa bí mật trên máy chủ để giải mã. Điều này có nghĩa rằng khả năng xác thực danh tính là cực kỳ quan trọng để đảm bảo rằng SSL/TLS thực hiện chức năng bảo mật. Hãy thử tưởng tượng rằng máy tính của bạn không có cách nào đáng tin cậy để biết được ai là bên sở hữu khóa mã hóa mà bạn đang sử dụng. Lúc ấy mã hóa dữ liệu bằng khóa công khai sẽ không có ích lợi gì bởi bạn không thể biết ai đang sở hữu khóa bí mật để giải mã. Rốt cuộc, mã hóa dữ liệu là không có ý nghĩa nếu dữ liệu của bạn bị gửi thẳng đến bên thứ ba hoặc bên có mục đích xấu ở đầu kia kết nối. Chữ ký số là một thành phần qua trọng thông qua đó chứng chỉ SSL cung cấp tính năng xác thực định danh. Khi một chứng thư số được cấp, chứng thư sẽ được “ký số” bởi Nhà Cung Cấp Chứng thực Số – CA (VD: TrustCA) . Chữ ký số này cung cấp bằng chứng rằng CA đã ký số lên chứng thư SSL và chứng thư không bị sửa đổi hay làm giả. Quan trọng hơn, chữ ký số chứng thực rằng thông tin trong chứng thư được kiểm định bởi một bên thứ ba đáng tin cậy: không có mánh khóe, che đậy hay sửa đổi nào được thực hiện lên chứng thư. Chữ ký số cực kỳ nhạy cảm – bất cứ thay đổi nào đến tập tin được ký số cũng sẽ khiến chữ ký bị thay đổi. Trong câu ví dụ của chúng ta, chỉ cần thay từ viết hoa thành viết thường (“the quick brown fox jumps over the lazy dog”) thì kết quả mã băm cũng sẽ khác hoàn toàn. Điều này tương đương với một chữ ký số cũng khác hoàn toàn. Chỉ cần thay đổi một bit trong cả ngàn Gigabit
SAVIS chính thức trở thành Nhà cung cấp Dịch vụ Ký số từ xa Remote Signing Đầu tiên tại Việt Nam
Với việc đáp ứng đầy đủ nhất về quy trình đánh giá, tiêu chuẩn bắt buộc, hạ tầng dịch vụ của Bộ Thông tin và Truyền thông và quy định quốc tế, SAVIS đã chính thức được cấp phép cung cấp dịch vụ ký số từ xa Remote Signing đầu tiên tại Việt Nam theo Giấy phép số 697/GP-BTTTT ngày 28/10/2021. Đây là kết quả tích cực tiếp theo của SAVIS sau khi liên tiếp đạt được hai giấy phép và chứng nhận quan trọng nhất về ký số và chứng nhận điện tử: TrustCA Qualified Timestamp – Dịch vụ chứng thực điện tử cấp dấu thời gian, Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam. Giấy phép cung cấp dịch vụ ký số từ xa Remote Signing đã giúp SAVIS hoàn thiện hệ thống giải pháp, dịch vụ ký số và khẳng định vị thế dẫn đầu của mình trên thị trường ký số. Trải qua các bài kiểm tra với hơn 600 hạng mục được đánh giá bởi Cơ quan Kiểm định Tuân thủ của châu Âu, quản lý, giám sát, thẩm định nghiêm ngặt bởi Bộ Thông tin Truyền Thông, cục CNTT Ban cơ yếu và Bộ Công an, SAVIS là đơn vị duy nhất tuân thủ đầy đủ danh mục tiêu chuẩn kỹ thuật bắt buộc và tiêu chuẩn kỹ thuật ký số nâng cao, ký số xác thực lâu dài (AdES) đáp ứng quy định tại Thông tư số 16/2019/TT-BTTTT đối với mô hình ký số từ xa. Cùng với Dịch vụ Chứng thực điện tử cấp dấu thời gian – TrustCA Qualified Timestamp và chứng nhận Nhà cung cấp dịch vụ tin cậy EU eIDAS QTSP, SAVIS có thể đáp ứng cả mô hình ký số cơ bản và ký số nâng cao phục vụ xác thực, lưu trữ điện tử lâu dài, chứng thực điện tử, công chứng điện tử theo quy chuẩn quốc tế và pháp luật Việt Nam. Tại Việt Nam, ngoài SAVIS, không đơn vị nào đảm bảo hạ tầng kỹ thuật để cung cấp toàn bộ các dịch vụ trên, mà mới chỉ dừng lại ở dịch vụ ký số theo tiêu chuẩn cơ bản phục vụ ký hóa đơn điện tử, kê khai thuế, hải quan, chứng từ điện tử. Ông Hoàng Nguyên Vân – Chủ tịch HĐQT công ty SAVIS khẳng định: “Giấy phép số 697/GP-BTTTT cùng với Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing của EU eIDAS khẳng định năng lực cung cấp dịch vụ ký số từ xa của SAVIS tại cả Việt Nam và châu Âu. Theo đó, toàn bộ chữ ký số, con dấu điện tử được thực hiện theo mô hình ký số từ xa Remote Signing của khách hàng sử dụng dịch vụ của nhà cung cấp dịch vụ tin cậy SAVIS/TrustCA sẽ được công nhận và bảo vệ theo cả hai hệ thống pháp luật: Việt Nam và châu Âu, được chấp nhận tại Việt Nam, 27 quốc gia châu Âu và các quốc gia áp dụng quy định eIDAS khác trên toàn thế giới. Công ty đủ điều kiện và năng lực kỹ thuật để hội nhập quốc tế, sẵn sàng cho những dịch vụ xuyên biên giới giữa Việt Nam – EU, tạo tiền đề cho thương mại điện tử, giao dịch điện tử phát triển mạnh mẽ. Những trụ cột của chuyển đổi số quốc gia như xây dựng Chính phủ số, Y tế số, Ngân hàng số, Doanh nghiệp số sẽ có điểm tựa vững chắc để từng bước định hình, mở rộng.” Dịch vụ ký số từ xa – TrustCA Qualified Remote Signing của SAVIS đi vào hoạt động mở ra những bước tiến mạnh mẽ trong chuyển đổi số của các tổ chức Tài chính – Ngân hàng, Bảo hiểm, Chứng khoán, Y tế, Giáo dục, Logistic…, thúc đẩy giao dịch điện tử không giấy tờ triệt để đến tận quy trình cuối cùng là xác thực, lưu trữ điện tử lâu dài trong 10 năm, 20 năm hay vĩnh viễn. Đây vốn là lỗ hổng lớn của mọi giải pháp chuyển đổi số hiện tại khi các phương thức xác thực chưa đủ mạnh mẽ, vững chắc trước thời gian cũng như sự thay đổi công nghệ để bảo vệ giá trị bằng chứng, chứng cứ của tài liệu khỏi những nguy cơ giả mạo, gian lận. Sự đi đầu và đầu tư đúng hướng đã giúp SAVIS trở thành thương hiệu hàng đầu Việt Nam về cung cấp các dịch vụ, giải pháp ký số, đồng thời đang góp phần định hình sự phát triển của các dịch vụ tài chính, giao dịch, xử lý công việc trên môi trường điện tử bởi vấn đề định danh, bảo vệ danh tính số, xác thực tài liệu điện tử ngày càng trở thành vấn đề rường cột của mọi công dân số, quốc gia số trên hành trình hội nhập thế giới số. SAVIS IN THE NEWS: https://khoahocphattrien.vn/cong-nghe/doanh-nghiep-dau-tien-duoc-cap-phep-cung-cap-dich-vu-chu-ky-so-tu-xa/20211029044842354p1c859.htm https://ictvietnam.vn/savis-chinh-thuc-cung-cap-dich-vu-ky-so-tu-xa-20211029163549119.htm https://thoibaonganhang.vn/savis-duoc-cap-phep-cung-cap-dich-vu-ky-so-tu-xa-121019.html https://www.mic.gov.vn/mic_2020/Pages/TinTuc/149681/SAVIS-tro-thanh-nha-cung-cap-dich-vu-ky-so-tu-xa-Remote-Signing-dau-tien-tai-Viet-Nam.html Xem thêm: Chứng nhận QTSP mở ra cánh cửa vào sân chơi toàn cầu, thúc đẩy giao dịch điện tử xuyên biên giới Việt Nam – EU SAVIS sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay QTSP và ký số từ xa Remote Signing mang đến lợi thế cạnh tranh lớn cho các tổ chức Tài chính – Ngân hàng Việt Nam Những lợi thế chỉ duy nhất SAVIS/TrustCA có khi trở thành một QTSP về dịch vụ ký số theo mô hình ký số từ xa Remote Signing SAVIS khẳng định vị thế số 1 Việt Nam về cung cấp
SAVIS khẳng định vị thế số 1 Việt Nam về cung cấp giải pháp – dịch vụ ký số

Năm 2021, SAVIS liên tiếp trở thành đơn vị đầu tiên tại Việt Nam trong cung cấp dịch vụ Chứng thực điện tử cấp dấu thời gian TrustCA Timestamp và đạt chứng nhận cung cấp dịch vụ ký số, con dấu điện tử đảm bảo từ mô hình ký số từ xa Remote Signing theo tiêu chuẩn EU eIDAS QTSP. Đây là những khẳng định cho vị thế dẫn đầu Việt Nam về cung cấp giải pháp – dịch vụ ký số của SAVIS. Liên tiếp giành được những giấy phép, chứng nhận quan trọng Tháng 3/2021, SAVIS đã chính thức ra mắt Dịch vụ chứng thực điện tử cấp dấu thời gian – TrustCA Timestamp đầu tiên và duy nhất tại Việt Nam. Hiện tại, duy nhất SAVIS là đơn vị được cấp phép và xây dựng đầy đủ hạ tầng cung cấp dịch vụ này. TrustCA Timestamp đã đánh dấu một mốc quan trọng trong quá trình chuyển đổi số quốc gia trên mọi lĩnh vực từ các dịch vụ Y tế điện tử, Dịch vụ công trực tuyến, Giáo dục trực tuyến, đến Tài chính số, Ngân hàng số, Nội dung – Truyền hình số hay Viễn thông… TrustCA Timestamp sẽ là công nghệ có giá trị cao nhất về chống gian lận, giả mạo trong giao dịch điện tử, đảm bảo tính pháp lý khi lưu trữ tài liệu điện tử, xác thực tài liệu dài hạn, tin cậy cả sau khi chứng thư số hết hạn, giúp thay thế hoàn toàn bản giấy, không phải in ấn, lưu kho. Đây là những điều mà nếu chỉ sử dụng chữ ký số thông thường sẽ không thể đáp ứng được. Đến 12 tháng 7 năm 2021, SAVIS một lần nữa dẫn đầu thị trường khi trở thành Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam đáp ứng tiêu chuẩn EU eIDAS. Quy định eIDAS áp dụng cho chứng nhận Nhà cung cấp dịch vụ tin cậy đảm bảo (QTSP) như một tiêu chuẩn cao nhất về sự an toàn, tin cậy, bảo mật trong giao dịch điện tử. SAVIS sở hữu chứng nhận này đồng nghĩa với việc các dịch vụ ký số do SAVIS cung cấp được chấp nhận rộng rãi không những ở Việt Nam mà trên toàn bộ 27 quốc gia EU cho thương mại xuyên biên giới. Trước đó, năm 2019, SAVIS/TrustCA cũng là nhà cung cấp dịch vụ chứng thực chữ ký số công cộng đầu tiên được phép cấp chứng thư số SHA-256, thay thế SHA-1 đã bị bẻ khoá. Vị thế dẫn đầu trong cung cấp giải pháp – dịch vụ ký số Với những chứng nhận, giấy phép đã nhận được, SAVIS khẳng định vị thế số 1 trong cung cấp giải pháp – dịch vụ ký số tại Việt Nam. Nhằm cung cấp đến khách hàng những giải pháp, dịch vụ có chất lượng tốt nhất, SAVIS đang hợp tác với những tập đoàn công nghệ hàng đầu thế giới về ký số, thiết bị bảo mật HSM như Ascertia, Digicert, Entrust, Gemato/Thales, Safelayer… Hiện nay, SAVIS đang phát triển hệ giải pháp, dịch vụ toàn diện về ký số và chứng thực điện tử với những tính năng nổi bật tuân thủ cả quy định Việt Nam và tiêu chuẩn quốc tế (eIDAS, CEN/ETSI, Cloud Signature Consortium, FIDO Alliance) mà không một nhà cung cấp nào tại Việt Nam có thể đáp ứng, áp dụng cho mọi loại tài liệu: hợp đồng điện tử, hóa đơn điện tử, chứng từ kế toán, chứng từ bảo hiểm, sao kê ngân hàng,… GOSIGN – Giải pháp hợp đồng điện tử và số hóa quy trình SAVIS eCertify – Giải pháp Chứng chỉ, chứng nhận điện tử đầu tiên tại Việt Nam SAVIS eContract – Giải pháp hợp đồng điện tử SAVIS DocVerify – Phần mềm kiểm tra và xác thực chữ ký số SAVIS Signing BOX – Giải pháp ký số all-in-one đầu tiên tại Việt Nam SAVIS eSign Server – Hệ thống ký số bảo mật SAVIS PKI Solution – Giải pháp turnkey về hạ tầng khóa công khai TrustCA Cloud HSM – Module bảo mật phần cứng được lưu trữ trên đám mây Chứng thư số/chữ ký số HSM SAVIS Signing Hub – Cổng xác thực chữ ký số và ký số tập trung, ký số từ xa SAM – Thiết bị quản lý khóa và sinh chữ ký số theo tiêu chuẩn ký số từ xa Bên cạnh đó, SAVIS sở hữu hệ sinh thái giải pháp về tài liệu điện tử, giao dịch điện tử, thương mại điện tử khác, từ những giải pháp về số hoá quy trình, cở sở dữ liệu & báo cáo thông minh SAVIS BPM Paperless, SAVIS MIS-BI, định danh điện tử SAVIS eKYC, Smart-ID OTP, Smart-ID mSign, FIDO2, Biometric, số hoá – lưu trữ điện tử – SAVIS eArchive, đến những nền tảng số về Tài chính – Ngân hàng như DX Open Banking Platform, về Y tế với DX Open Healthcare Platform,… Những giải pháp này sẽ là xương sống trong quá trình chuyển đổi số, hình thành quy trình số không giấy tờ, giao dịch điện tử không dùng tiền mặt của bất kỳ tổ chức, doanh nghiệp nào trong nền kinh tế số hiện nay. Ngày 14 tháng 9 năm 2021, SAVIS cùng đối tác sẽ tổ chức Hội thảo trực tuyến Webinar: “Bảo mật giao dịch điện tử và ứng dụng di động trong nền kinh tế số”, với những nội dung chính: – Tiêu chuẩn kỹ thuật và khung pháp lý trong giao dịch điện tử, lưu trữ điện tử – Định danh số thông minh – Hiện thực hoá nền kinh tế số – Nền tảng Ngân hàng Mở – Open Banking
SAVIS sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay

Việc đồng thời là CA đầu tiên được phép cung cấp Dịch vụ chứng thực điện tử cấp dấu thời gian TrustCA Timestamp và là Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam đã giúp SAVIS/TrustCA trở thành đơn vị sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay. Tổ chức đầu tiên và duy nhất có khả năng cung cấp đồng thời cả hai dịch vụ quan trọng nhất trong ký số Hiện tại, SAVIS là tổ chức đầu tiên và duy nhất có khả năng cung cấp đồng thời cả hai dịch vụ quan trọng nhất trong ký số đó là: Dịch vụ chứng thực điện tử cấp dấu thời gian TrustCA Timestamp và Dịch vụ ký số, con dấu điện tử đảm bảo từ mô hình ký số từ xa Remote Signing theo tiêu chuẩn EU eIDAS QTSP. Chính năng lực công nghệ và hạ tầng có thể đáp ứng mọi tiêu chuẩn kỹ thuật, quy trình quản lý, vận hành, an ninh hệ thống theo các điều khoản khắt khe nhất của Quy định eIDAS, ISO/IEC 27001 cũng như các quy định của Việt Nam tại Nghị định 130/2018/NĐ-CP và Thông tư 16/2019/TT-BTTTT đã giúp SAVIS có được lợi thế dẫn đầu thị trường, từ đó phát triển hệ giải pháp ký số toàn diện nhất mà chưa một doanh nghiệp hay nhà cung cấp dịch vụ chứng thực chữ ký số công cộng nào có thể thực hiện. Với TrustCA Timestamp, đây là công nghệ có giá trị cao nhất về chống gian lận, giả mạo trong giao dịch điện tử, đảm bảo tính pháp lý khi lưu trữ tài liệu điện tử, xác thực tài liệu dài hạn, tin cậy cả sau khi chứng thư số hết hạn. Ký số đóng dấu thời gian Timestamp giúp xác thực sự tồn tại của tài liệu điện tử tại mốc thời gian tin cậy, đồng thời đảm bảo tính toàn vẹn của tài liệu. Bên cạnh, ký số đóng dấu thời gian Timestamp, xác thực lâu dài LTV sẽ là bức tường an toàn nhất bảo vệ tài liệu, là giải pháp tối ưu trong lưu trữ tài liệu điện tử lâu dài từ 5 năm, 10 năm, 20 năm hoặc vĩnh viễn. Chứng nhận QTSP cho nhà cung cấp dịch vụ tin cậy về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam của SAVIS là bước phát triển lớn cho thị trường chữ ký số, đưa việc sử dụng ký số trong giao dịch điện tử, số hoá tài liệu trở nên phổ biến hơn nữa tại Việt Nam. Bởi với ký số từ xa, ký số HSM, người dùng hoàn toàn có thể ký số mọi lúc, mọi nơi, trên bất kỳ thiết bị nào như laptop, máy tính bảng hay điện thoại thông minh với mức độ tin cậy, an toàn vượt trội so với những phương thức ký số USB Token truyền thống. Đặc biệt, QTSP cũng giúp các dịch vụ – giải pháp ký số, con dấu điện tử đảm bảo của SAVIS được công nhận rộng rãi trên toàn lãnh thổ châu Âu, mang đến lợi thế cạnh tranh lớn cho các tổ chức, doanh nghiệp Việt Nam khi giao dịch điện tử, thương mại điện tử xuyên biên giới. Hệ giải pháp ký số toàn diện nhất và kinh nghiệm triển khai nhiều dự án trọng điểm quốc gia về ký số Những năm qua, SAVIS đã hợp tác chặt chẽ với những tập đoàn công nghệ hàng đầu thế giới về ký số, thiết bị bảo mật HSM nhằm đưa ra những giải pháp – ký số với những tính năng ưu việt số 1 thị trường như: Ascertia, Digicert, Entrust, Gemalto/Thales, Safelayer… Hiện tại, SAVIS sở hữu những giải pháp – dịch vụ ký số toàn diện và an toàn nhất bao gồm những tính năng ký số nâng cao AdES với ký số đóng dấu thời gian timestamp, xác thực lâu dài LTV/LTANS phục vụ lưu trữ lâu dài, chống gian lận, giả mạo tài liệu điện tử, thay thế chữ ký tay và con dấu đỏ. GOSIGN – Giải pháp hợp đồng điện tử và số hóa quy trình SAVIS eCertify – Giải pháp Chứng chỉ, chứng nhận điện tử đầu tiên tại Việt Nam SAVIS eContract – Giải pháp hợp đồng điện tử SAVIS DocVerify – Phần mềm kiểm tra và xác thực chữ ký số SAVIS Signing BOX – Giải pháp ký số all-in-one đầu tiên tại Việt Nam SAVIS eSign Server – Hệ thống ký số bảo mật SAVIS PKI Solution – Giải pháp turnkey về hạ tầng khóa công khai TrustCA Cloud HSM – Module bảo mật phần cứng được lưu trữ trên đám mây Chứng thư số/chữ ký số HSM SAVIS Signing Hub – Cổng xác thực chữ ký số và ký số tập trung, ký số từ xa SAM – Thiết bị quản lý khóa và sinh chữ ký số theo tiêu chuẩn ký số từ xa SAVIS đã có 17 năm kinh nghiệm xây dựng và triển khai những hệ thống ký số và chứng thực điện tử quan trọng nhất của quốc gia và hệ thống ngân hàng, như: hệ thống RootCA của Trung tâm Chứng thực điện tử quốc gia NEAC, hệ thống RootCA cho hệ thống CA thanh toán liên ngân hàng của Ngân hàng Nhà nước, Cổng xác thực chữ ký điện tử và ký số tập trung cho Ngân hàng Nông nghiệp và Phát triển nông thôn – Agribank, Hệ thống ký số tập trung eSign Server và thiết bị HSM cho Ngân hàng Đầu tư và Phát triển Việt Nam –
Ký số từ xa loại bỏ những rủi ro về an ninh, tích hợp hệ thống cho doanh nghiệp
Ký số từ xa, ký số HSM sẽ là phương thức ký số quan trọng nhất giúp các tổ chức, doanh nghiệp tránh khỏi những rủi ro, khó khăn khi số hoá và lưu trữ tài liệu điện tử. Hãy xem cụ thể những rủi ro đó là gì trong bài viết dưới đây. Khó khăn trong tích hợp ký số với các hệ thống thông tin khác Ký số luôn là một công cụ chuyển đổi số quan trọng trong chuyển đổi số trong bất kỳ một tổ chức, doanh nghiệp nào. Tính năng ký số cần được tích hợp trong hầu hết các phần mềm, giải pháp nghiệp vụ khác như hoá đơn điện tử, phần mềm kế toán, tài chính, quản lý văn bản, lưu trữ điện tử, quản lý khách hàng CRM, quản lý nhân sự HRM hay hệ thống điều hành ERP… và thay thế chữ ký tay, con dấu đỏ để ký số nhiều loại tài liệu quan trọng: chứng từ kế toán, chứng từ mua bán, hợp đồng điện tử, giao dịch tài chính – ngân hàng…, từ đó hình thành một quy trình số toàn diện trong tổ chức. Tuy nhiên, do kén cổng kết nối của thiết bị hay hệ điều hành nên việc tích hợp với các hệ thống thông tin của phương thức ký số sử dụng USB token, smart card bị hạn chế, đặc biệt là với các ứng dụng hoạt động trên các thiết bị di động như điện thoại thông minh hay máy tính bảng. Trong khi, thói quen sử dụng các thiết bị di động để xử lý công việc mọi lúc mọi nơi ngày càng phổ biến. Vì thế, sử dụng ký số từ xa sẽ là giải pháp ký số nâng cấp hoàn hảo giúp các tổ chức, doanh nghiệp tránh được những bất tiện này. Với ký số từ xa – Remote Signing, người dùng có thể ký số mọi lúc, mọi nơi, trên mọi thiết bị mà không cần phải lo lắng về thiết bị kết nối, hệ điều hành, chỉ cần mở lên và ký. Rủi ro an ninh – bảo mật Tính an toàn – bảo mật là vấn đề được quan tâm hàng đầu đối với các phương thức ký số bởi ý nghĩa quan trọng của chữ ký số. Chữ ký số đảm bảo chống giả mạo, gian lận, chống chối bỏ trong giao dịch điện tử, đồng thời định danh chính xác người ký cũng như bảo vệ tính toàn vẹn về nội dung của tài liệu điện tử. Tuy nhiên, với những phương thức ký số truyền thống đang được sử dụng phổ biến vẫn tồn tại những rủi ro an ninh như: Dễ thất lạc, mất cắp thiết bị lưu khoá (USB token, smart card) do kích thước nhỏ khó bảo quản Khoá ký không được bảo vệ tối ưu do chỉ đáp ứng tiêu chuẩn an ninh FIPS PUB 140-2 level 2 và có nguy cơ rủi ro lỗi thời về công nghệ Phương thức xác thực sử dụng mã PIN dễ bị nhìn trộm, ăn cắp, lộ lọt khi thao tác trên bàn phím Rủi ro giả mạo phần mềm để đánh cắp mã PIN hoặc giả mạo tài liệu, giấy tờ Những điều này có thể được hạn chế tối đa nếu sử dụng ký số từ xa. Để được cấp phép cung cấp dịch vụ ký số từ xa, các tổ chức cung cấp Dịch vụ Chứng thực chữ ký số cần phải đảm bảo tính tuân thủ, mức độ an toàn – bảo mật, quy trình vận hành cũng như tính cam kết, trách nhiệm với khách hàng cao hơn, đáp ứng các tiêu chuẩn kỹ thuật được ban hành bởi Viện viễn thông Châu Âu (ETSI) và Viện chuẩn hóa Châu Âu (CEN). Đồng thời, với mô hình ký số từ xa, những phương thức xác thực an toàn hơn mã PIN như biometric, smart OTP cũng đc áp dụng nhằm đảm bảo mức độ an toàn tối đa. Người dùng không phải trực tiếp bảo quản thiết bị lưu khoá nên rủi ro mất cắp, thất lạc khó có thể xảy ra. Hiện tại, ở Việt Nam, SAVIS là nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên. Chứng nhận QTSP được coi như một tiêu chuẩn cao nhất về sự an toàn, tin cậy, bảo mật trong giao dịch điện tử tại châu Âu. Chỉ có chữ ký điện tử đảm bảo QES cho cá nhân, con dấu điện tử đảm bảo cho tổ chức QSeal cung cấp bởi nhà cung cấp dịch vụ tin cậy đảm bảo QTSP được công nhận trên toàn lãnh thổ EU về hiệu lực pháp lý tương đương chữ ký tay hoặc dấu mộc của tổ chức mà không phải trải qua bất cứ thủ tục đánh giá hay giải trình nào khác. Đồng thời, chứng nhận QTSP giúp SAVIS đáp ứng chặt chẽ và cao hơn các quy định pháp luật của Việt Nam về chữ ký số và dịch vụ chứng thực điện tử theo mô hình ký số trên thiết bị di động và ký số từ xa, ký số HSM. Quy trình kiểm soát khóa ký tuân thủ chặt chẽ cơ thế SCAL2 với Module SAM đáp ứng CC EAL4+ cho Protection Profile EN 419 241-2, do đó chỉ có thuê bao đã đăng ký mới có thể kích hoạt khóa ký lưu bảo mật trên thiết bị mã hóa HSM theo chuẩn EN 419 221-5 chống tấn công. Với những lợi thế của ký số từ xa và năng lực công nghệ đã được kiểm chứng nghiêm ngặt theo tiêu chuẩn EU, SAVIS sẽ giúp mọi tổ chức, doanh nghiệp chuyển đổi, xây dựng hệ thống ký số từ xa an toàn, bảo
Thị trường Chứng thư số TLS toàn cầu – Những phân tích chủ đạo cho khách hàng doanh nghiệp
2/3 dân số nước Anh, khoảng 44 triệu người tiêu dùng, đã chi trả bằng phương thức thanh toán kỹ thuật số vào năm 2017. Tại thị trường tiêu thụ Mỹ, người tiêu dùng cũng lựa chọn phương thức “thanh toán số” là chủ yếu và dành tới 453.46 tỷ đô la vào thanh toán trực tuyến. Trong khi đây là một tin tốt cho ngành thương mại điện tử (e-commerce) thì xấp xỉ 6,17 triệu hồ sơ dữ liệu bị đánh cắp mỗi ngày. Các đơn vị kinh doanh (LoB) và các chuyên gia bảo mật thông tin nên nhớ rằng trang điện tử là điểm tiếp cận đầu tiên trong tương tác B2B và B2C trên thế giới số và đó cũng là dấu hiệu đầu tiên về định hướng bảo mật của doanh nghiệp. Sự gia tăng của số lượng gian lận trực tuyến do lừa đảo và mạo danh thương hiệu là một thách thức nghiêm trọng đối với các doanh nghiệp trên toàn thế giới bởi nó ảnh hưởng trực tiếp đến uy tín thương hiệu. Ngoài ra, tổn hại về uy tín cũng đang một nỗi e ngại ngày càng gia tăng giữa các doanh nghiệp khi những lo ngại về bảo mật ngày càng khiến người tiêu dùng dè dặt với các giao dịch số. Hai phương thức thường được tội phạm mạng sử dụng để đánh cắp dữ liệu người dùng, chẳng hạn như thông tin ngân hàng và thông tin nhận dạng cá nhân (PII), là: Các cuộc tấn công lừa đảo dựa trên email hoặc tin nhắn SMS để “bẫy” người dùng nhấn vào các liên kết dẫn đến các trang web mạo danh nhằm đánh cắp thông tin đăng nhập Các cuộc tấn công xen giữa (MitM) Bởi các yếu tố trên, môi trường kết nối Wi-Fi và di động rộng rãi ngày nay có nhu cầu rất lớn với khả năng mã hóa dữ liệu truyền tải từ máy tính xách tay, máy tính bảng và điện thoại thông minh đến các trang web để bảo toàn dữ liệu. Nghiên cứu của Frost & Sullivan cho thấy khi tình trạng gian lận trực tuyến ngày một gia tăng, niềm tin vào số hóa của người tiêu dùng đối với các tổ chức càng bị ảnh hưởng tiêu cực. Điều này làm bào mòn giá trị thương hiệu và doanh số của các doanh nghiệp bị đánh giá là kém bảo mật. Trên thực tế, Khảo sát và Chỉ số tin cậy trực tuyến toàn cầu năm 2018 do Frost & Sullivan thực hiện đã chỉ ra mối liên hệ trực tiếp giữa sụt giảm niềm tin số và suy giảm doanh thu. Điều này càng được chứng minh khi thực tế có đến 48% người tiêu dùng nói rằng họ sẽ ngừng sử dụng một dịch vụ trực tuyến nếu họ cho rằng dữ liệu của mình có nguy cơ bị rò rỉ. Dù cho việc dữ liệu bị xâm phạm có bắt nguồn từ một vụ rò rỉ dữ liệu, lừa tiền, mạo danh trang web hay tấn công xen giữa thì niềm tin vào giao dịch số của khách hàng và doanh thu của doanh nghiệp cũng phải hứng chịu thiệt hại. Hơn thế, Nghiên cứu về niềm tin số trực tuyến toàn cầu chỉ ra niềm tin của người tiêu dùng vào số hóa đang ở mức đáng báo động. Trên thế giới, chỉ khoảng 38% người dùng có mức độ tin tưởng vào số hóa cao, trong khi 40% được giữ nguyên và 22% ghi nhận lòng tin bị giảm sút. Đối với Mỹ, Pháp, Ý và Nhật, các dữ liệu nghiên cứu là lời cảnh tỉnh cho các doanh nghiệp online bởi vì mức độ tin tưởng vào số hóa đang quá thấp, đến mức chỉ cần 1 hoặc 2 sự cố mạng nghiêm trọng cũng có thể đẩy niềm tin số của người tiêu dùng vào xuống mức âm. Năm 2018, người tiêu dùng ở Anh, Đức và Úc cho thấy niềm tin vào số hóa đã thấp hơn so với 24 tháng trước đây. (Hình 1). Trong bối cảnh khủng hoảng niềm tin vào số hóa của người dùng Internet, các doanh nghiệp phải thúc đẩy niềm tin bằng cách cung cấp một môi trường kỹ thuật số được mã hóa an toàn và đảm bảo. Tương tự, các doanh nghiệp có thể tự mình bảo vệ các quy trình và thiết lập các kiểm soát bảo mật mạnh mẽ thông qua việc áp dụng các loại hình định danh cao cấp để mã hóa, chẳng hạn như sử dụng chứng thư số. Tầm quan trọng của Chứng thư Kỹ thuật mã hoá truyền tin trên Internet (TLS) Chứng chỉ TLS được cấp bởi đơn vị cấp chứng thư số (CA) và được kiểm soát bởi các tiêu chuẩn nghiêm ngặt quản lý việc cấp phát. Chúng cho phép mã hoá dữ liệu gửi đến và chuyển đi giữa các máy chủ web và trình duyệt trên các thiết bị cuối (máy tính để bàn, máy tính xách tay, và điện thoại thông minh) khi truy cập vào website. Khi triển khai đúng cách, các chứng thư TLS bảo vệ dữ liệu trong quá trình truyền tải khỏi sự tấn công của tội phạm mạng và các đối thủ không gian mạng quốc gia, với điều kiện một trong các thiết bị cuối không bị nhiễm mã độc. Trên các website sử dụng chứng thư TLS và tùy theo loại chứng thư được sử dụng, ở thanh URL trên trình duyệt của người dùng sẽ thấy: Một ổ khoá hiển thị trên thanh URL của trình duyệt (xác thực tên miền – DV) Một ổ khoá trên thanh URL của trình duyệt hiển thị thông tin công ty trong chi tiết của chứng thư (xác nhận của tổ chức – OV) Tên của công ty hoặc các dấu hiệu trực
Liên minh Châu Âu đồng thuận đạo luật chống lừa đảo thanh toán phi tiền mặt
Điều gì đã xảy ra? Quốc hội và Hội đồng Liên minh Châu Âu đã đạt được sự đồng thuận đối với dự thảo của Ủy ban Liên minh Châu Âu về việc tăng cường các biện pháp phòng chống lừa đảo, làm giả phương tiện thanh toán phi tiền mặt như thẻ ngân hàng, séc thanh toán, thanh toán di động và tiền ảo. Điều này có ý nghĩa gì? Quốc hội và Hội đồng Liên minh Châu Âu đã phê duyệt tạm thời Chỉ thị sửa đổi các điều luật hiện hành, nhằm đề ra một khung pháp lý “rõ ràng, vững chắc, và trung lập về công nghệ”. Chỉ thị trên đồng thời xóa bỏ những chướng ngại gây cản trở trong quá trình điều tra, truy tố, và những biện pháp hiện hành nhằm mục đích cải thiện nhận thức cộng đồng về các phương thức lừa đảo như mạo danh hoặc đánh cắp thông tin. Chỉ thị mang tính trung lập về công nghệ và sẽ bao trùm không chỉ các phương thức thanh toán phi tiền mặt như thẻ ngân hàng, séc thanh toán, mà cả những phương pháp thanh toán mới như ví điện tử, thanh toán di động và tiền ảo. Văn bản được đồng thuận bao gồm những điều khoản về: Mở rộng khung hành vi phạm tội, bao gồm các giao dịch phi pháp thông qua tiền ảo hoặc trộm cắp thông tin thanh toán. Thống nhất các định nghĩa về hành vi phạm tội trên mạng, ví dụ như hành vi xâm nhập máy tính cá nhân hoặc lừa đảo, mạo danh. Đồng nhất các bộ luật về hình phạt đối với cá nhân: Hội đồng và Nghị viện Châu Âu đồng thuận về mức hình phạt thấp nhất giao động từ một đến năm năm, phụ thuộc vào loại hình phạm tội. Giúp đỡ và hỗ trợ nhằm đảm bảo các nạn nhân được thông báo đầy đủ về quyền lợi và người dân được hướng dẫn để bảo vệ bản thân khỏi các hình thức lừa đảo. Làm rõ phạm vi hành pháp để đảm bảo xử lý lừa đảo liên biên giới hiệu quả. Thu thập số liệu về số lần vi phạm và số lượng tội phạm bị truy tố và xét xử ở mức tối thiểu. Ủy viên của Hội đồng An ninh Liên minh nhận định: “Tăng cường các biện pháp răn đe là tối quan trọng trong việc phòng chống tội phạm mạng – các đối tượng tấn công mạng cần biết rằng bọn chúng sẽ phải đối mặt những hậu quả nghiêm trọng. Thỏa thuận hôm nay cung cấp cho các quốc gia Thành viên những công cụ mạnh mẽ hơn để đối phó với hình thức lừa đảo mạng và những biện pháp răn đe mạng mẽ đối với những tội phạm mạng trong tương lai.“ Liên minh Châu Âu ước tính rằng trong năm 2013, có ít nhất 1.44 tỷ EURO đã bị đánh cắp bởi tội phạm mạng thông qua các hình thức lừa đảo thanh toán phi tiền mặt. Có tới 36 tỷ tin nhắn lừa đảo được gửi tới các công dân EU mỗi năm! Điều gì sẽ xảy ra? Hai cơ quan nói trên của Liên minh Châu Âu sẽ phải xác nhận thỏa thuận tạm thời hiện có. Một khi điều này đã đạt được, các luật sư về ngôn ngữ sẽ phải xem xét thỏa thuận trước khi thỏa thuận được chính thức thông qua bởi Hội đồng và Nghị viện trước khi kết thúc nhiệm kỳ. Các quốc gia Thành viên sẽ có hai năm để áp dụng các bộ luật mới. Thông tin thêm Ủy ban Liên minh Châu Âu đã đề xuất chỉ thị này vào tháng 9 năm 2017, là một phần thuộc nỗ lực của Liên minh Châu Âu trước những thách thức của an ninh mạng. Theo Hogan Lovells Engage – 13/12/2018