Hàm băm an toàn SHA-2 – Cuộc cách mạng đối với bảo mật web
Dường như mã hàm băm SHA-2 là cuộc cách mạng hiệu quả đối với bối cảnh an ninh mạng toàn cầu. Tất cả những cái tên lớn của ngành công nghiệp hiện đang lựa chọn SHA-2 làm nền móng thay vì tiếp tục với SHA-1, phiên bản cũ của SHA-2. Chính vì vậy, hãy cùng tìm hiểu tại sao và làm thế nào mà giải pháp SHA-2 đang chiếm ưu thế Tìm hiểu về gia đình SHA Thuật giải băm an toàn (SHA) được công bố bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST). Về cơ bản, đó là tập hợp các hàm băm mật mã được phát triển với mục tiêu duy trì và nâng cao tính bảo mật và toàn vẹn trên môi trường Internet. NIST nhận định SHA như là Các tiêu chuẩn xử lý thông tin liên bang Hoa Kỳ (FIPS). Dưới đây là các hàm băm mật thuộc gia đình SHA: SHA-0: Phiên bản nguyên gốc được công bố rộng rãi vào năm 1993. Hàm này có chức năng của hàm băm160 -bit và đã sớm bị thu lại sau khi xuất bản do vẫn còn rất nhiều nhược điểm lớn đến tận bây giờ vẫn chưa được tiết lộ. SHA-1: Mang những tiêu chuẩn của thuật toán MD5, SHA-1 là 1 hàm băm 160-bit được thiết kể bởi Cơ quan An ninh Quốc gia (NSA) để trở thành 1 phần của thuật toán ký số. Tuy nhiên, sau khi tìm ra sự khác biệt trong hiệu suất và xử lý của nó vào năm 2010, nhiều chuyên gia tin rằng nó sẽ không tương thích với việc sử dụng mật mã. SHA-2: SHA-2 cũng được tạo ra bởi Cơ quan An ninh Quốc gia (NSA). mã hàm băm này gần như thay thế hoàn toàn phiên bản trước đó SHA-1. SHA-2 bao gồm 2 mã hàm băm bảo mật, SHA-256 và SHA-512. Cả 2 mã hàm băm này khá tương đồng nhưng có kích cỡ khác nhau. SHA-3: Mã này trước đây được gọi là Keecak. được lựa chọn bởi các nhà chức trách sau một cuộc thi được tổ chức công khai giữa các nhà sáng tạo không thuộc NSA. Chiều dài của mã này tương đương với SHA-2. Tuy nhiên, chiều dài bên trong thì hoàn toàn khác biệt so với các thành viên khác trong gia đình SHA và chưa có bất kỳ thông tin gì về việc nó sẽ được phát hành rộng rãi. Nghiên cứu về hàm băm an toàn mới SHA-2 Được phát triển bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) và Cơ quan An ninh Quốc gia Hoa Kỳ, hàm băm SHA-2 mang những đặc điểm bảo mật cao khi so sánh với “phiên bản tiền nhiệm”, SHA-1. Bộ thuật toán này được cấp bằng sáng chế tại US 6829355 và được phát hành theo giấy phép miễn phí bản quyền bởi Hoa Kỳ. Hiện, bộ mã này bao gồm các hàm băm an toàn: SHA-256 và SHA-512: Các hàm chức năng này được tính toán bằng thuật toán 32-bit và 64-bit tương ứng. Mặc dù sử dụng lượng dịch chuyển khác nhau và hằng số bổ sung và hằng số cơ bản, về cấu trúc, chúng cơ bản giống nhau. Điểm khác biệt duy nhất là số lượt mã hoá trong cấu trúc của nó. SHA-224 và SHA-384: Các hàm băm này thường được coi nư phiên bản rút gọn của SHA-256 với SHA-384. Những giá trị đầu tiên của cả 2 bộ mã này là khác nhau. SHA-512/224 & SHA-512/256: Nhìn một cách rõ ràng từ cách mà các hàm an toàn này được đặt tên, cả 2 hàm này đều là bản rút gọn của hàm SHA-512. Tại sao phải chuyển đổi sang SHA-2? SHA-1 là một thuật toán tiêu hoá tin, được công bố rộng rãi vào năm 1995 như 1 phần của Tiêu chuẩn Hàm băm bảo mật (bởi NIST). Kể từ khi được giới thiệu, SHA-1 trở thành một trong những lựa chọn phổ biến nhất của rất nhiều nhà cung cấp Chứng thực số (CA) Hiện nay, như một phần của luật cơ bản, 1 hàm băm thuật toán được xem như là an toàn cho việc sử dụng chỉ khi nó có khả năng tạo ra đầu ra khác biệt cho bất kỳ đầu vào nào. Đồng thời, đầu ra không nên đảo ngược khi hàm phải hoạt động theo một hướng. Kể từ năm 2005, các nhà nghiên cứu và chuyên gia đã nhận định SHA-1 có thể là nạn nhân của những cuộc tấn công đụng độ. Trong trường hợp bị tấn công, các đầu vào có thể sản xuất những đầu ra giống nhau, như vậy, SHA-1 không còn có khả năng đáp ứng các tiêu chí bảo mật để hình thành một mật mã tin tiêu hoá an toàn. Dưới đây là các sự kiện tấn công thực hiện trên SHA-1 vào SHA-1 với các chứng thư số SSL. mặc dù, các nhà nghiên cứu đã tìm ra cách đánh bại kết quả tương đồng giữa các tấn công MD5 và các cuộc tấn công được thực hiện trên SHA-1 (được lưu ý trong phân tích mật mã MD5 và SHA-1 bởi Marc Stevens): 1995: SHA-1 được công bố 2005: Tấn công vào 2ˆ69 công cụ liên lạc được mã hoá bằng SHA-1 2005: Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) khuyến khích người dùng ngừng sử dụng SHA-1 2012: Xung đột tiền tố từ 2ˆ61 phương tiện liên lạc 2012: Xung đột tiền tố được chọn từ 2ˆ77.1 phương tiện liên lạc Sự phản đối với SHA-1 đã được biết đến rộng rãi vào năm 2011. Các nhà cung cấp dịch vụ Chứng thư số (CAs) và nhóm công nghiệp của các trình duyệt web hàng đầu thuộc của Diễn đàn CA/Browser đã kết hợp cùng tạo ra các yêu cầu
SHA-1, SHA-2, SHA-256 – Những thuật ngữ này nghĩa là gì ?!
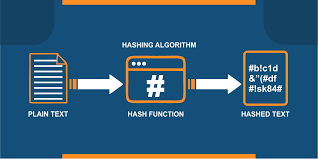
Nếu như bạn đã từng nghe về các từ vựng “SHA” mà vẫn chưa chắc chắn đã hiểu chúng, bài viết này sẽ làm rõ những thuật ngữ này. Nhưng trước khi đề cập đến SHA, chúng ta cần tìm hiểu mã hàm băm là gì, sau đó là chứng thư SSL sử dụng mã hàm băm như thế nào để tạo chữ ký số. Đây là những concept quan trọng trước khi bạn có thể hiểu về SHA-1 và SHA-2. Mã hàm băm?! (Hashing Algorithm) Một mã hàm băm là một thuật toán nhằm biến đổi bất kỳ dữ liệu nào thành một định dạng đơn giản. Ví dụ, ta có một dòng chữ như sau: “The Quick Brown Fox Jumps Over The Lazy Dog” Khi chạy dòng chữ này qua thuật toán có tên gọi CRC32, chúng ta ra kết quả: “07606bb6” Kết quả này được hiểu là mã băm hay giá trị băm. Đôi khi, hàm băm còn được biết tới là “mã hóa một chiều”. Mã hàm băm trở nên tiện lợi cho các trường hợp mà máy tính muốn nhận dạng, so sánh, hoặc chạy các phép tính đối với tệp/chuỗi dữ liệu. Quy trình sẽ dễ dàng hơn nếu máy tính sản sinh một mã băm và sau đó so sánh giá trị băm hơn là so sánh nội dung các tệp gốc với nhau. Một trong những đặc tính then chốt của thuật toán hàm băm đó là tính cố định. Bất cứ máy tính nào trên thế giới sử dụng mã hàm băm mà chúng ta đã chọn cũng có thể tính toán ra kết quả băm tương tự từ câu ví dụ. Thuật toán hàm băm được sử dụng trong đủ loại quy trình – từ việc lưu trữ mật khẩu đến cơ sở dữ liệu. Có đến hàng trăm loại mã hàm băm được sử dụng cho các mục đích cụ thể – một vài trong số chúng được tối ưu hóa cho từng loại dữ liệu, một số khác thì cho tốc độ, hoặc tính bảo mật. Trong bài viết này, chúng ta sẽ nói đến mã SHA. Mã “SHA” được viết tắt từ cụm Secure Hasing Algorithm – và như cái tên nói lên mục đích – mã SHA được tối ưu cho khả năng bảo mật. Mã hóa hàm băm SHA tạo ra những kết quả băm không thể đảo ngược và là duy nhất. Không thể đảo ngược nghĩa là dù cho có được kết quả băm cũng không thể tìm ra dữ liệu ban đầu được băm, do đó đảm bảo tính bảo mật tuyệt đối của dữ liệu. Tính duy nhất có nghĩa là hai khối dữ liệu khác nhau sẽ không bao giờ tạo ra kết quả băm giống hệt nhau. Chữ ký số? Khi chúng ta đã hiệu mã hàm băm là gì, chúng ta có thể tìm hiểu vài trò của chúng trong chứng thư số, cụ thể trong bài viết này với ví dụ chứng thư SSL. Giao thức SSL/TLS được sử dụng để kích hoạt quy trình truyền tải thông tin một cách bảo mật giữa hai thiết bị trên mạng lưới Internet. Thông thường, SSL được nhắc tới như một dạng “mã hóa”. Nhưng trên tực tế, SSL còn cung cấp khả năng định danh. Các tệp chứa chứng thư SSL cung cấp những thông tin cần thiết cho quá trình định danh. Nói cách khác, chứng thư số SSL liên kết một khóa công khai với một danh tính cụ thể. Giao thức SSL/TLS cho phép thực hiện kết nối sử dụng mã hóa bất đối xứng. Việc này sử dụng hai khóa mã hóa – một khóa công khai và một khóa bí mật, mỗi khóa xử lý một nửa quy trình Mỗi chứng thư số SSL chứa một khóa công khai để khách hàng mã hóa dữ liệu, và người sở hữu chứng thư SSL lưu trữ bảo mật một khóa bí mật trên máy chủ để giải mã. Điều này có nghĩa rằng khả năng xác thực danh tính là cực kỳ quan trọng để đảm bảo rằng SSL/TLS thực hiện chức năng bảo mật. Hãy thử tưởng tượng rằng máy tính của bạn không có cách nào đáng tin cậy để biết được ai là bên sở hữu khóa mã hóa mà bạn đang sử dụng. Lúc ấy mã hóa dữ liệu bằng khóa công khai sẽ không có ích lợi gì bởi bạn không thể biết ai đang sở hữu khóa bí mật để giải mã. Rốt cuộc, mã hóa dữ liệu là không có ý nghĩa nếu dữ liệu của bạn bị gửi thẳng đến bên thứ ba hoặc bên có mục đích xấu ở đầu kia kết nối. Chữ ký số là một thành phần qua trọng thông qua đó chứng chỉ SSL cung cấp tính năng xác thực định danh. Khi một chứng thư số được cấp, chứng thư sẽ được “ký số” bởi Nhà Cung Cấp Chứng thực Số – CA (VD: TrustCA) . Chữ ký số này cung cấp bằng chứng rằng CA đã ký số lên chứng thư SSL và chứng thư không bị sửa đổi hay làm giả. Quan trọng hơn, chữ ký số chứng thực rằng thông tin trong chứng thư được kiểm định bởi một bên thứ ba đáng tin cậy: không có mánh khóe, che đậy hay sửa đổi nào được thực hiện lên chứng thư. Chữ ký số cực kỳ nhạy cảm – bất cứ thay đổi nào đến tập tin được ký số cũng sẽ khiến chữ ký bị thay đổi. Trong câu ví dụ của chúng ta, chỉ cần thay từ viết hoa thành viết thường (“the quick brown fox jumps over the lazy dog”) thì kết quả mã băm cũng sẽ khác hoàn toàn. Điều này tương đương với một chữ ký số cũng khác hoàn toàn. Chỉ cần thay đổi một bit trong cả ngàn Gigabit
SAVIS chính thức trở thành Nhà cung cấp Dịch vụ Ký số từ xa Remote Signing Đầu tiên tại Việt Nam
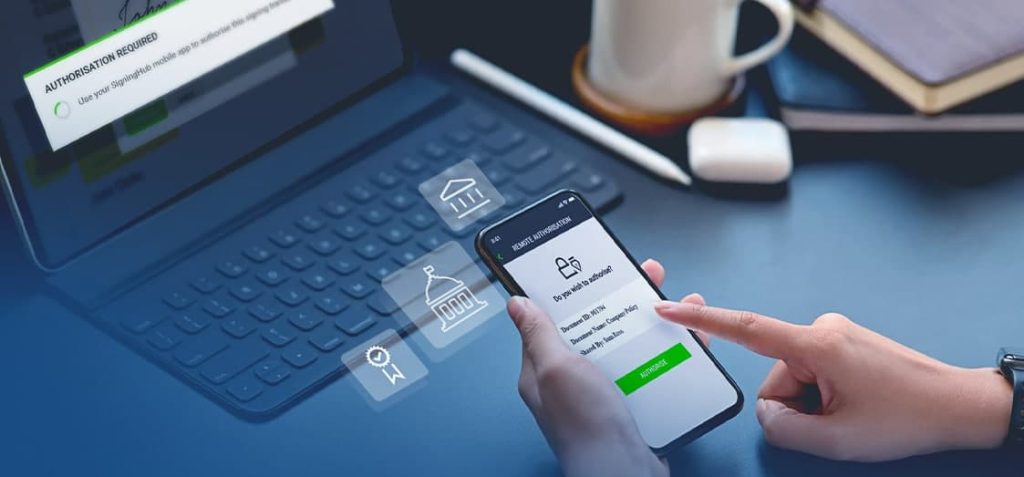
Với việc đáp ứng đầy đủ nhất về quy trình đánh giá, tiêu chuẩn bắt buộc, hạ tầng dịch vụ của Bộ Thông tin và Truyền thông và quy định quốc tế, SAVIS đã chính thức được cấp phép cung cấp dịch vụ ký số từ xa Remote Signing đầu tiên tại Việt Nam theo Giấy phép số 697/GP-BTTTT ngày 28/10/2021. Đây là kết quả tích cực tiếp theo của SAVIS sau khi liên tiếp đạt được hai giấy phép và chứng nhận quan trọng nhất về ký số và chứng nhận điện tử: TrustCA Qualified Timestamp – Dịch vụ chứng thực điện tử cấp dấu thời gian, Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing đầu tiên tại Việt Nam. Giấy phép cung cấp dịch vụ ký số từ xa Remote Signing đã giúp SAVIS hoàn thiện hệ thống giải pháp, dịch vụ ký số và khẳng định vị thế dẫn đầu của mình trên thị trường ký số. Trải qua các bài kiểm tra với hơn 600 hạng mục được đánh giá bởi Cơ quan Kiểm định Tuân thủ của châu Âu, quản lý, giám sát, thẩm định nghiêm ngặt bởi Bộ Thông tin Truyền Thông, cục CNTT Ban cơ yếu và Bộ Công an, SAVIS là đơn vị duy nhất tuân thủ đầy đủ danh mục tiêu chuẩn kỹ thuật bắt buộc và tiêu chuẩn kỹ thuật ký số nâng cao, ký số xác thực lâu dài (AdES) đáp ứng quy định tại Thông tư số 16/2019/TT-BTTTT đối với mô hình ký số từ xa. Cùng với Dịch vụ Chứng thực điện tử cấp dấu thời gian – TrustCA Qualified Timestamp và chứng nhận Nhà cung cấp dịch vụ tin cậy EU eIDAS QTSP, SAVIS có thể đáp ứng cả mô hình ký số cơ bản và ký số nâng cao phục vụ xác thực, lưu trữ điện tử lâu dài, chứng thực điện tử, công chứng điện tử theo quy chuẩn quốc tế và pháp luật Việt Nam. Tại Việt Nam, ngoài SAVIS, không đơn vị nào đảm bảo hạ tầng kỹ thuật để cung cấp toàn bộ các dịch vụ trên, mà mới chỉ dừng lại ở dịch vụ ký số theo tiêu chuẩn cơ bản phục vụ ký hóa đơn điện tử, kê khai thuế, hải quan, chứng từ điện tử. Ông Hoàng Nguyên Vân – Chủ tịch HĐQT công ty SAVIS khẳng định: “Giấy phép số 697/GP-BTTTT cùng với Chứng nhận Nhà cung cấp dịch vụ tin cậy QTSP về dịch vụ ký số, con dấu điện tử đảm bảo theo mô hình ký số từ xa Remote Signing của EU eIDAS khẳng định năng lực cung cấp dịch vụ ký số từ xa của SAVIS tại cả Việt Nam và châu Âu. Theo đó, toàn bộ chữ ký số, con dấu điện tử được thực hiện theo mô hình ký số từ xa Remote Signing của khách hàng sử dụng dịch vụ của nhà cung cấp dịch vụ tin cậy SAVIS/TrustCA sẽ được công nhận và bảo vệ theo cả hai hệ thống pháp luật: Việt Nam và châu Âu, được chấp nhận tại Việt Nam, 27 quốc gia châu Âu và các quốc gia áp dụng quy định eIDAS khác trên toàn thế giới. Công ty đủ điều kiện và năng lực kỹ thuật để hội nhập quốc tế, sẵn sàng cho những dịch vụ xuyên biên giới giữa Việt Nam – EU, tạo tiền đề cho thương mại điện tử, giao dịch điện tử phát triển mạnh mẽ. Những trụ cột của chuyển đổi số quốc gia như xây dựng Chính phủ số, Y tế số, Ngân hàng số, Doanh nghiệp số sẽ có điểm tựa vững chắc để từng bước định hình, mở rộng.” Dịch vụ ký số từ xa – TrustCA Qualified Remote Signing của SAVIS đi vào hoạt động mở ra những bước tiến mạnh mẽ trong chuyển đổi số của các tổ chức Tài chính – Ngân hàng, Bảo hiểm, Chứng khoán, Y tế, Giáo dục, Logistic…, thúc đẩy giao dịch điện tử không giấy tờ triệt để đến tận quy trình cuối cùng là xác thực, lưu trữ điện tử lâu dài trong 10 năm, 20 năm hay vĩnh viễn. Đây vốn là lỗ hổng lớn của mọi giải pháp chuyển đổi số hiện tại khi các phương thức xác thực chưa đủ mạnh mẽ, vững chắc trước thời gian cũng như sự thay đổi công nghệ để bảo vệ giá trị bằng chứng, chứng cứ của tài liệu khỏi những nguy cơ giả mạo, gian lận. Sự đi đầu và đầu tư đúng hướng đã giúp SAVIS trở thành thương hiệu hàng đầu Việt Nam về cung cấp các dịch vụ, giải pháp ký số, đồng thời đang góp phần định hình sự phát triển của các dịch vụ tài chính, giao dịch, xử lý công việc trên môi trường điện tử bởi vấn đề định danh, bảo vệ danh tính số, xác thực tài liệu điện tử ngày càng trở thành vấn đề rường cột của mọi công dân số, quốc gia số trên hành trình hội nhập thế giới số. SAVIS IN THE NEWS: https://khoahocphattrien.vn/cong-nghe/doanh-nghiep-dau-tien-duoc-cap-phep-cung-cap-dich-vu-chu-ky-so-tu-xa/20211029044842354p1c859.htm https://ictvietnam.vn/savis-chinh-thuc-cung-cap-dich-vu-ky-so-tu-xa-20211029163549119.htm https://thoibaonganhang.vn/savis-duoc-cap-phep-cung-cap-dich-vu-ky-so-tu-xa-121019.html https://www.mic.gov.vn/mic_2020/Pages/TinTuc/149681/SAVIS-tro-thanh-nha-cung-cap-dich-vu-ky-so-tu-xa-Remote-Signing-dau-tien-tai-Viet-Nam.html Xem thêm: Chứng nhận QTSP mở ra cánh cửa vào sân chơi toàn cầu, thúc đẩy giao dịch điện tử xuyên biên giới Việt Nam – EU SAVIS sở hữu hệ giải pháp – dịch vụ ký số toàn diện và an toàn nhất hiện nay QTSP và ký số từ xa Remote Signing mang đến lợi thế cạnh tranh lớn cho các tổ chức Tài chính – Ngân hàng Việt Nam Những lợi thế chỉ duy nhất SAVIS/TrustCA có khi trở thành một QTSP về dịch vụ ký số theo mô hình ký số từ xa Remote Signing SAVIS khẳng định vị thế số 1 Việt Nam về cung cấp